Cảnh sát gọi người dùng mới 'ngã ngửa' khi phát hiện chiếc điện thoại của mình tự động chụp màn hình gửi về máy chủ, ai dùng hãng này nên kiểm tra lại
Điện thoại Xiaomi nội địa đang vướng bê bối nghiêm trọng khi hệ thống tự động chụp màn hình và thu thập danh sách ứng dụng người dùng gửi về máy chủ.
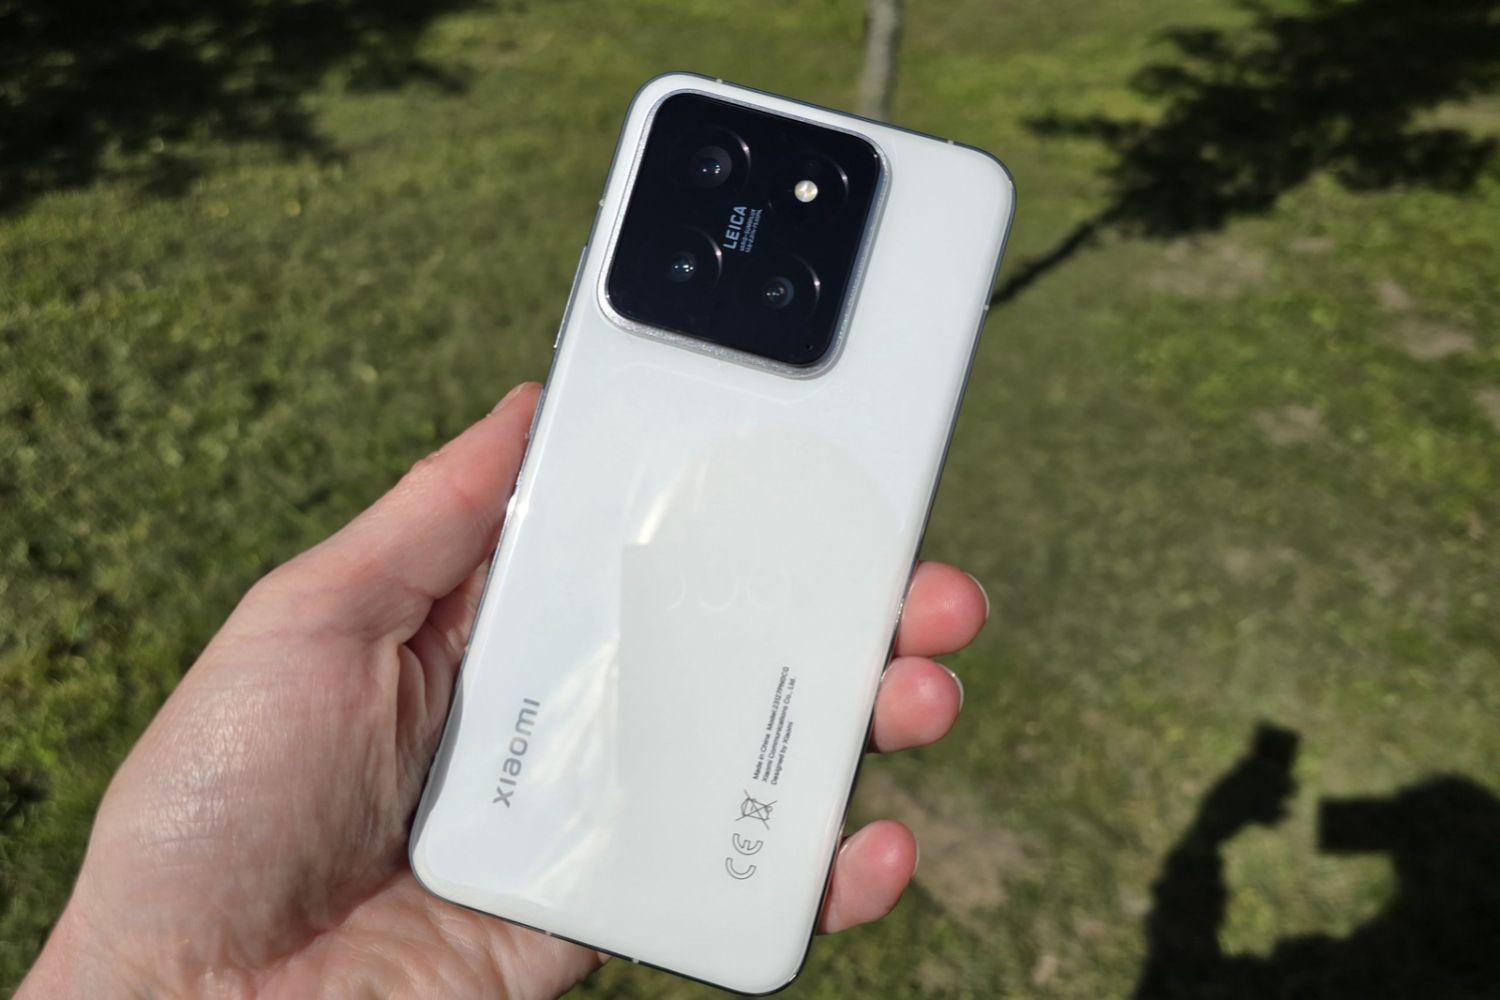
Sự việc bắt nguồn từ một bài đăng thu hút hàng triệu lượt xem trên nền tảng mạng xã hội vào cuối tháng 10. Một nhóm người dùng các thiết bị di động xách tay từ thị trường Trung Quốc bất ngờ nhận được cuộc gọi từ lực lượng chức năng địa phương. Nội dung cuộc gọi yêu cầu họ lập tức gỡ bỏ các phần mềm nhắn tin và mạng xã hội nước ngoài như Telegram hay X. Từ chi tiết bất thường này, các chuyên gia bảo mật đã mổ xẻ mã nguồn hệ điều hành để tìm ra cách thức chiếc điện thoại tự động tố cáo chính chủ nhân của nó.
Cơ chế theo dõi tinh vi ẩn dưới vỏ bọc bảo mật
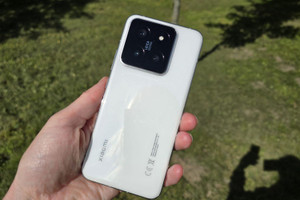
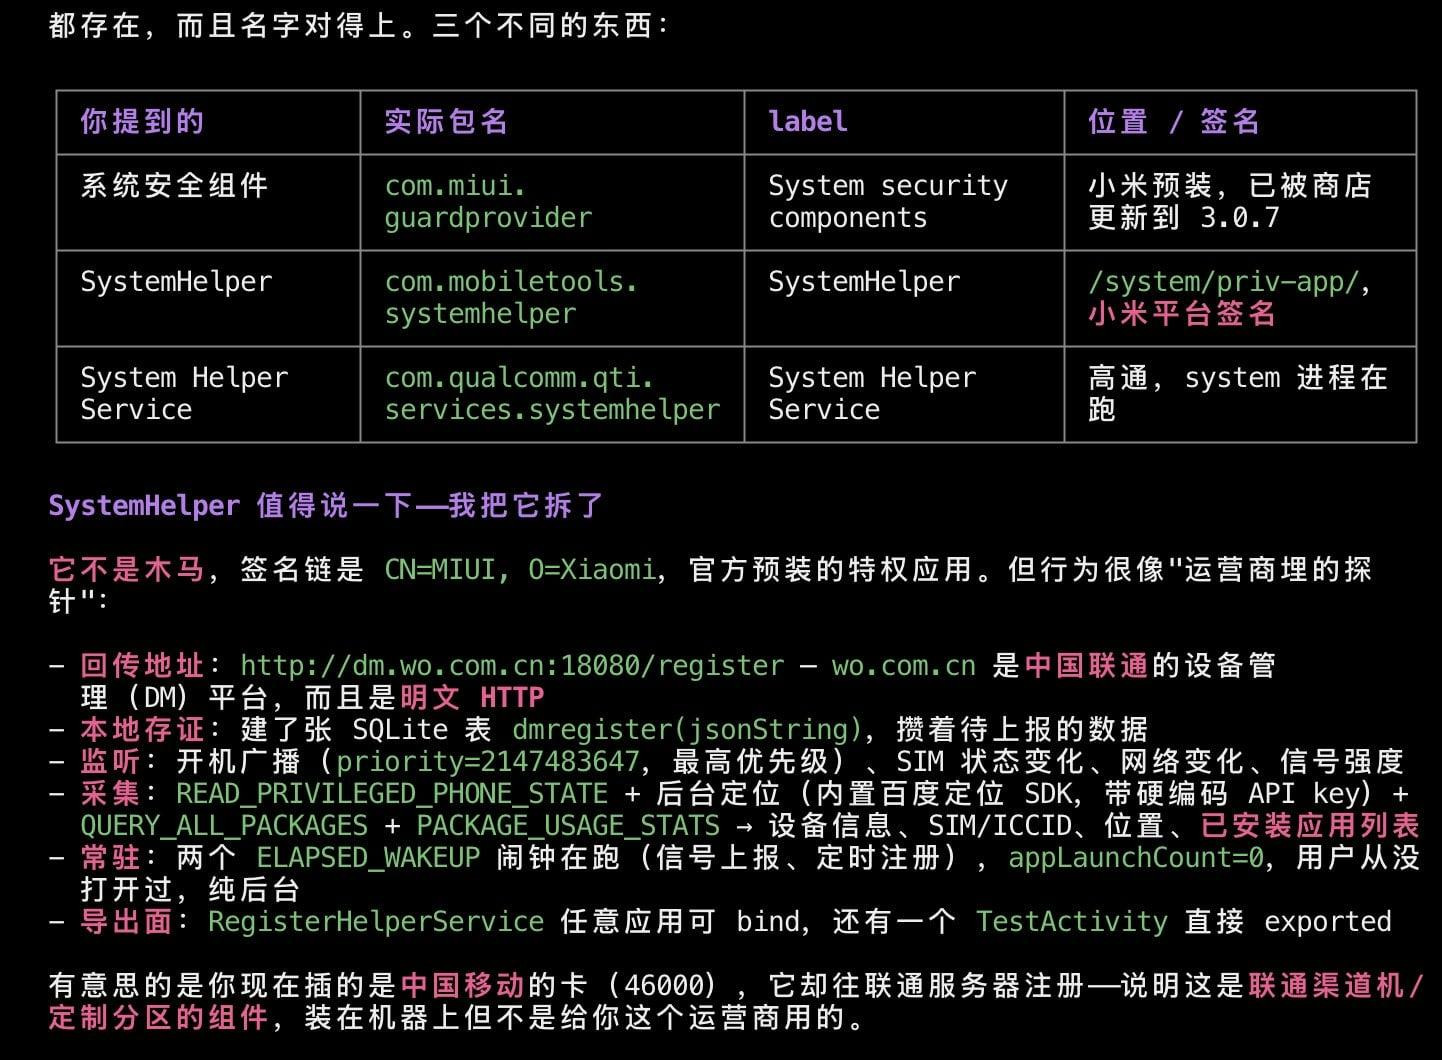
Kết quả phân tích trên mẫu máy Xiaomi 14 chạy hệ điều hành HyperOS 3 đã bóc trần một hệ thống thu thập dữ liệu hoạt động vô cùng tinh vi. Nền tảng này sử dụng hai thành phần cốt lõi để giám sát người dùng chạy ngầm liên tục 24 giờ mỗi ngày. Thành phần thứ nhất có nhiệm vụ liệt kê toàn bộ phần mềm bên thứ ba đã được cài đặt, sau đó gắn kèm với các thông số định danh phần cứng và thẻ SIM. Khối dữ liệu khổng lồ này sau đó được chuyển thẳng về máy chủ của nhà sản xuất và một nhà mạng viễn thông lớn tại quốc gia tỷ dân.
Đáng lo ngại hơn, trung tâm bảo mật của thiết bị sở hữu đặc quyền kiểm soát vô cùng lớn. Hệ thống này có khả năng tự động kích hoạt tính năng quay video màn hình trong khoảng 3 giây với độ phân giải 720x1280. Toàn bộ đoạn phim ngắn này được mã hóa và đẩy lên kho lưu trữ đám mây để trí tuệ nhân tạo đánh giá mức độ rủi ro. "Hệ thống sẽ xóa file tạm nếu an toàn, nhưng sẽ lưu trữ vĩnh viễn và phát cảnh báo nếu phát hiện hành vi khả nghi", báo cáo phân tích kỹ thuật chỉ rõ nguyên lý hoạt động.
Khước từ quyền riêng tư vẫn bị thu thập dữ liệu
Phát hiện này không phải là một lỗi hệ thống vô tình hay trường hợp cá biệt. Một chuyên gia công nghệ khác cũng công bố kết quả dịch ngược mã nguồn trên mẫu Redmi K90 và thu về kết quả tương đương. Thậm chí, ngay cả khi người dùng chủ động bấm từ chối chính sách quyền riêng tư ở thiết lập ban đầu, các thành phần giám sát vẫn phớt lờ lệnh cấm và tiếp tục ghi nhận thông tin. Thiết bị âm thầm lưu trữ chi tiết thời điểm chụp màn hình, lịch sử cuộc gọi qua mạng internet và danh sách phần mềm vào một cơ sở dữ liệu nội bộ ẩn sâu trong máy.
Tài liệu hướng dẫn lập trình chính thức của hệ điều hành HyperOS cũng công khai mô tả dịch vụ này dưới tên gọi tính năng phát hiện gian lận. Hệ thống phân tích mọi hành vi từ cài đặt ứng dụng tài chính đến các cuộc gọi đáng ngờ trong khung thời gian 72 giờ. Dấu vết của người dùng vẫn bị thuật toán phát hiện ngay cả khi họ đã cẩn thận xóa sạch lịch sử cuộc gọi hay gỡ bỏ hoàn toàn phần mềm.
Bài toán đánh đổi khi sử dụng hàng xách tay
Tại quốc gia tỷ dân, các nhà sản xuất thiết bị di động buộc phải tuân thủ quy định tích hợp cơ chế chống lừa đảo trực tiếp vào lõi hệ điều hành. Mục đích ban đầu nhằm ngăn chặn vấn nạn lừa đảo qua mạng và chuyển tiền bất hợp pháp đang bùng phát. Tuy nhiên, chính công cụ bảo vệ này lại tạo ra một lỗ hổng khổng lồ về quyền riêng tư khi máy móc nắm rõ người dùng đang làm gì, sử dụng mạng riêng ảo hay truy cập phần mềm nào.
Đối với tệp khách hàng mua điện thoại xách tay giá rẻ, đây là một thực tế buộc phải đánh đổi. Những thiết bị nội địa mang lại cấu hình phần cứng vượt trội trong tầm giá nhưng đi kèm với nguy cơ rò rỉ dữ liệu hành vi cá nhân. Các chuyên gia khuyến cáo người tiêu dùng nên ưu tiên các thiết bị phiên bản quốc tế hoặc cài đặt lại hệ điều hành nguyên bản nếu bắt buộc phải sử dụng điện thoại xách tay cho các giao dịch tài chính hay lưu trữ thông tin nhạy cảm.