Chuyên gia người Việt từng ngồi tù 7 năm tại Mỹ, học cách tận dụng ‘cơ hội thứ 2 của cuộc đời’
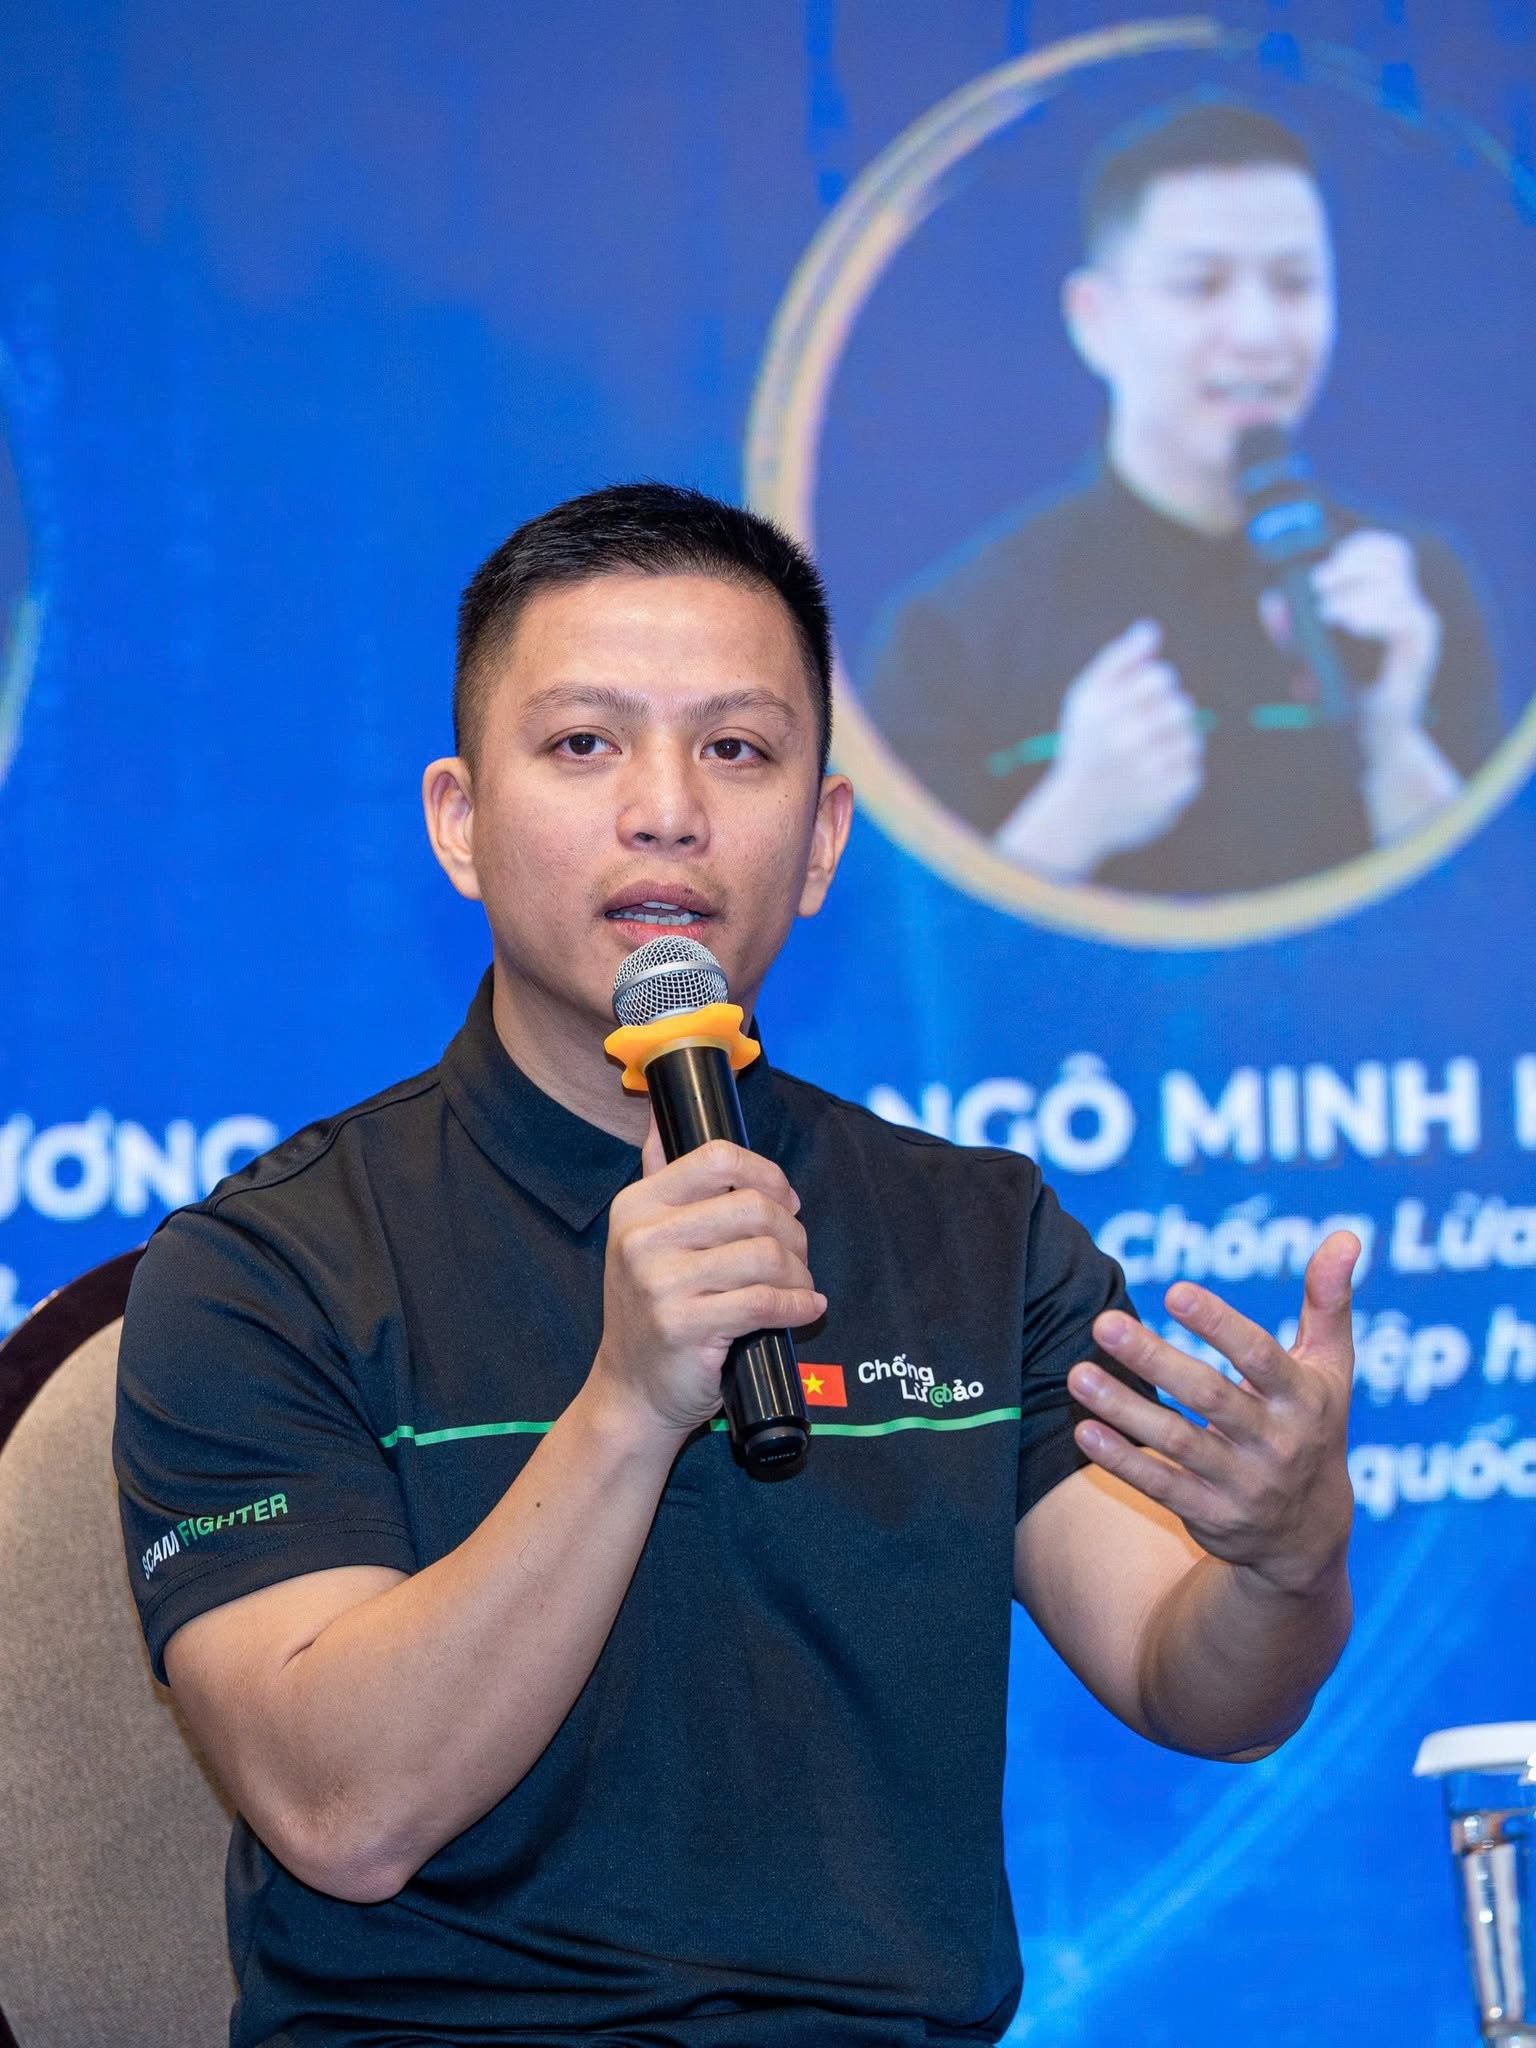
Hiếu PC từng đứng ở phía bên kia của thế giới tội phạm mạng nhưng hiện nay, anh dùng chính những hiểu biết và kinh nghiệm của mình để chống lại các đường dây lừa đảo trực tuyến.
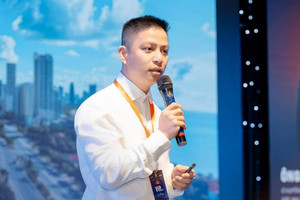
Mới đây, chuyên gia an ninh mạng Ngô Minh Hiếu (Hiếu PC) gây chú ý khi thẳng thắn chia sẻ về quá khứ của mình. Trong quá khứ, anh từng là hacker mũ đen “có tiếng” trong thế giới ngầm.
Anh làm công việc này từ khi còn là thiếu niên. Những năm 20 tuổi, anh khiến giới công nghệ thông tin choáng váng với vụ đánh cắp danh tính, bán dữ liệu cá nhân của gần 200 triệu người.
Sau đó, Hiếu PC bị bắt tại Mỹ và lĩnh án 13 năm tù, chấp hành hơn 7 năm, đến năm 2020 trục xuất về Việt Nam.
Sau khi trở về, anh quyết định sử dụng những kiến thức từng có để chống lại các loại tội phạm mạng. Hiếu PC hiện làm việc trong lĩnh vực an ninh mạng và thành lập Chống Lừa Đảo, tổ chức phi lợi nhuận nhằm giúp cộng đồng phòng tránh các hình thức lừa đảo trực tuyến.
Gần đây, nhóm của anh hợp tác với Infoblox điều tra nguồn gốc một loại mã độc ngân hàng trên Android, truy vết đến khu phức hợp lừa đảo K99 Triumph City ở Sihanoukville, Campuchia. Cuộc điều tra góp phần hỗ trợ giải cứu những người bị buôn bán và ép buộc tham gia các hoạt động lừa đảo, đồng thời giúp xác định mối liên hệ giữa một loại mã độc cụ thể với một hoạt động lừa đảo ngoài đời thực.
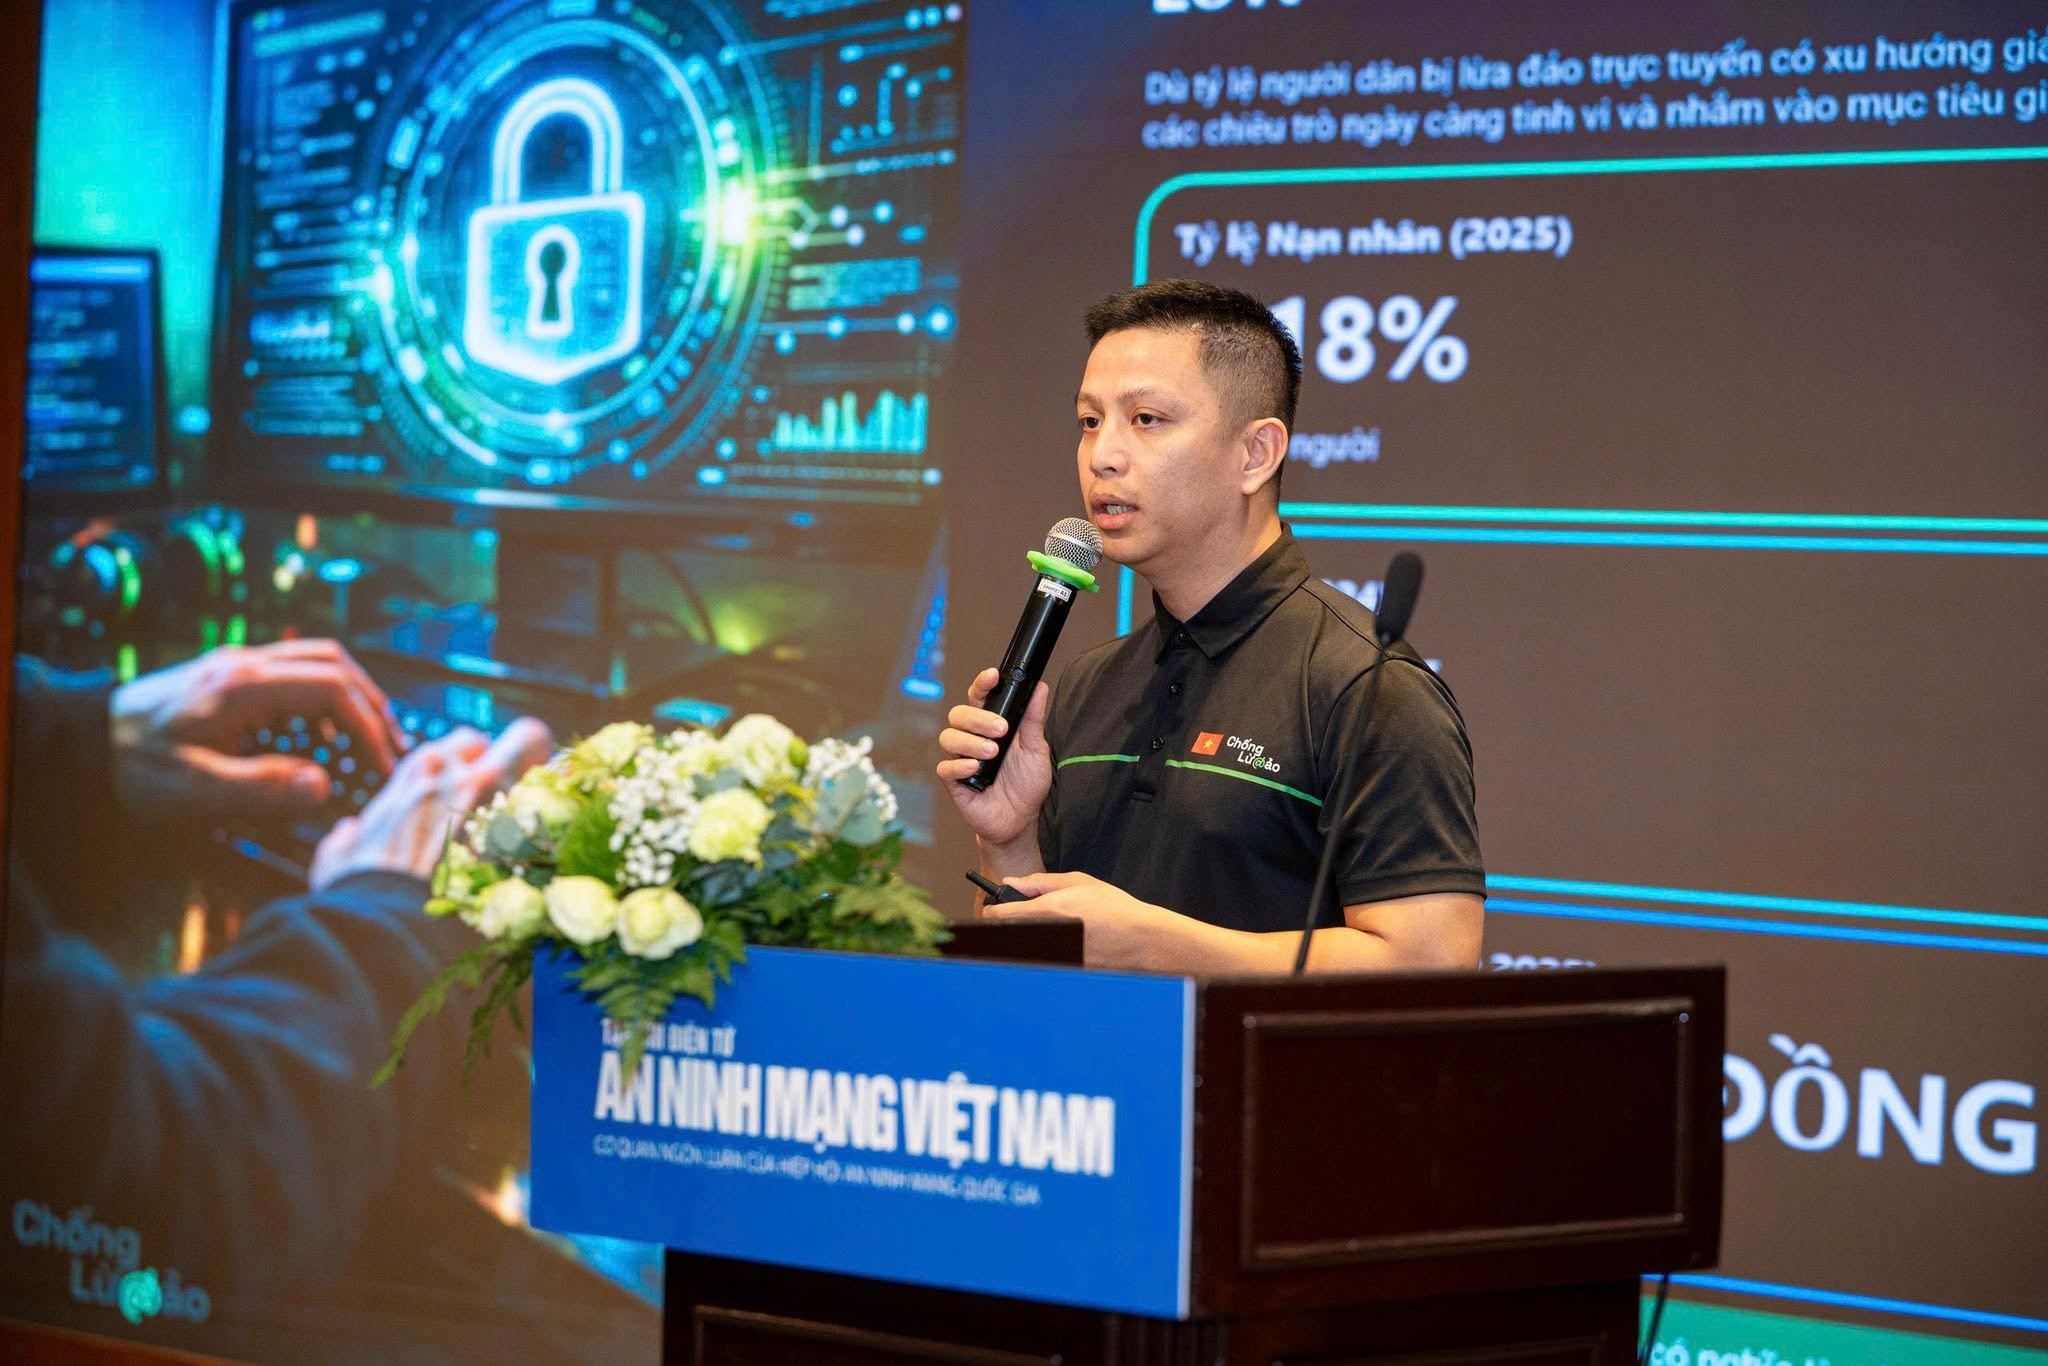
Bên cạnh hoạt động chuyên môn, Hiếu PC cũng thường xuyên chia sẻ kiến thức về an ninh mạng, cảnh báo những nguy cơ và khuyến cáo cộng đồng cách nhận diện, phòng tránh các hình thức lừa đảo trực tuyến.
7 năm tù và hành trình học lại từ đầu
Nhìn lại chính mình, Hiếu PC cho biết anh không xem quãng thời gian trong tù là một giai đoạn giúp mình trở thành chuyên gia an ninh mạng. Tuy nhiên, trong thời gian này, anh vẫn có cơ hội duy trì việc học thông qua một số khóa học về máy tính trên máy tính bảng do nhà tù cung cấp và có giám sát. Anh cũng thường xuyên đến thư viện để đọc sách, tạp chí. Người thân cũng gửi thêm sách cho anh tham khảo. Có thời điểm, anh dành nhiều thời gian viết code trên giấy.
Dù vậy, 7 năm vẫn là một khoảng thời gian rất dài, đặc biệt trong lĩnh vực công nghệ, nơi mọi thứ thay đổi với tốc độ chóng mặt. Khi trở về Việt Nam, cloud, bảo mật di động, crypto, CTI hiện đại cùng nhiều công cụ phục vụ công việc đã thay đổi đáng kể. Vì vậy, Hiếu PC xác định mình gần như phải bắt đầu lại. Anh liên tục đọc tài liệu, tự xây dựng phòng lab, thử nghiệm công cụ, theo dõi các nhà nghiên cứu và học hỏi từ những người vẫn hoạt động trong lĩnh vực này.
Điều giúp anh rút ngắn khoảng cách là những kiến thức nền tảng vẫn còn nguyên giá trị. Networking, hệ điều hành, ứng dụng web, hành vi con người và động cơ của kẻ tấn công vẫn là những yếu tố quan trọng. Từ nền tảng đó, anh từng bước cập nhật kiến thức mới và đưa khoảng cách 7 năm về mức có thể kiểm soát.
Anh cho biết bản thân từng nhiều lần nghĩ đến việc dừng lại để chuyển sang con đường hợp pháp nhưng từ suy nghĩ đến hành động để thực sự rời bỏ nó là 2 chuyện hoàn toàn khác nhau. Tiền bạc, cái tôi và danh tiếng khiến anh liên tục tự thuyết phục bản thân rằng chỉ cần tiếp tục thêm một chút. Đó cũng là một trong những cái bẫy của tội phạm mạng: giới hạn mà một người tự đặt ra có thể liên tục bị đẩy xa hơn.
Hiếu PC cũng bác bỏ quan niệm cho rằng thời gian trong tù có thể trở thành một dạng “chứng nhận nghề nghiệp”. Theo anh, 7 năm trong nhà tù liên bang là cái giá rất lớn và không phải cách để xây dựng hồ sơ nghề nghiệp.
Bất kỳ uy tín nào anh có được hiện nay, theo Hiếu PC, đều đến từ những gì anh làm sau khi trở về, từ những người đã cho anh cơ hội thứ hai và quá trình nhiều năm chứng minh sự thay đổi bằng hành động. Thay vì giúp con đường phía trước dễ dàng hơn, quá khứ khiến anh phải nỗ lực nhiều hơn để xây dựng lại uy tín.
Không giàu vẫn có thể trở thành mục tiêu của kẻ xấu
Từ chính trải nghiệm trong quá khứ, Hiếu PC cho rằng nhiều người vẫn chủ quan vì nghĩ mình không giàu nên sẽ không trở thành mục tiêu của kẻ đánh cắp danh tính. Tuy nhiên, theo anh, bất kỳ ai cũng có thể trở thành một “mắt xích” có giá trị trong một vụ phạm tội.
Thông tin cá nhân có thể bị lợi dụng để mở tài khoản mới, chiếm quyền kiểm soát tài khoản hiện có, vượt qua bước xác minh KYC, đăng ký khoản vay hoặc dịch vụ, tạo tài khoản trung gian phục vụ hành vi phạm pháp hay giả danh nạn nhân để lừa đảo người thân, đồng nghiệp. Dữ liệu bị đánh cắp đôi khi không được sử dụng trực tiếp mà trở thành một phần trong một hành vi phạm tội khác.
“Dữ liệu cá nhân của bạn có giá trị vì ở đâu đó, có ai đó đang đặt niềm tin vào danh tính của bạn”, Hiếu PC chia sẻ.
Nếu phát hiện mình trở thành nạn nhân, anh khuyến cáo cần hành động càng sớm càng tốt. Trước tiên, mọi người phải bảo vệ email chính, thay đổi các mật khẩu được sử dụng lại ở nhiều tài khoản, bật xác thực đa yếu tố (MFA) hoặc passkey, liên hệ ngân hàng và nhà mạng, đồng thời theo dõi các tài khoản tài chính. Với những quốc gia có hỗ trợ, việc đóng băng hồ sơ tín dụng cũng là một biện pháp có thể cân nhắc.
Hiếu PC cho rằng, người dùng cũng nên thay đổi cách nhìn về dữ liệu cá nhân. Những thông tin cố định như họ tên, ngày sinh, địa chỉ, thậm chí số an sinh xã hội, có thể đã bị lộ. Vì vậy, bảo mật không nên chỉ dựa vào việc giữ kín các thông tin này mà cần bảo đảm rằng ngay cả khi kẻ tấn công biết chúng, họ vẫn không thể dễ dàng truy cập hoặc chiếm quyền kiểm soát các tài khoản quan trọng.
Ở góc độ rộng hơn, trách nhiệm bảo vệ dữ liệu không thể chỉ đặt lên vai người dùng. Cá nhân có thể chủ động sử dụng mật khẩu mạnh, bật xác thực đa yếu tố, hạn chế chia sẻ thông tin không cần thiết và cảnh giác trước các chiêu lừa đảo. Nhưng họ không thể tự vá lỗ hổng trên máy chủ của một bệnh viện, kiểm soát hệ thống chăm sóc khách hàng của nhà mạng hay ngăn một công ty môi giới dữ liệu thu thập quá mức thông tin cá nhân.
Với các tổ chức đang thu thập và lưu trữ dữ liệu, bảo mật phải được tính đến ngay từ khâu thiết kế hệ thống: chỉ thu thập những thông tin thực sự cần thiết, kiểm soát chặt quyền truy cập, mã hóa dữ liệu, thường xuyên đánh giá lỗ hổng và có phương án ứng phó khi xảy ra sự cố. Nếu doanh nghiệp lựa chọn nắm giữ lượng lớn dữ liệu nhạy cảm, việc bảo vệ số dữ liệu đó phải được xem là một phần chi phí và trách nhiệm tất yếu của hoạt động kinh doanh.
Bởi vậy, khi xảy ra một vụ rò rỉ dữ liệu, thay vì chỉ đặt câu hỏi nạn nhân đã bảo mật tài khoản đủ tốt hay chưa, cần nhìn vào cách tổ chức thu thập, lưu trữ, bảo vệ và xử lý dữ liệu ngay từ đầu. Không thể giải quyết mọi vụ rò rỉ chỉ bằng cách yêu cầu nạn nhân đặt một mật khẩu tốt hơn.
Nhìn lại chặng đường từ khi bắt đầu tiếp xúc với thế giới mạng đến nay, Hiếu PC nhận thấy bối cảnh tội phạm mạng đã thay đổi đáng kể. Nếu trước đây các hoạt động phạm pháp trên mạng còn khá phân mảnh thì hiện nay, tội phạm mạng ngày càng được chuyên nghiệp hóa, vận hành theo mô hình dịch vụ và có thêm sự hỗ trợ của AI.
Theo Hiếu PC, trong bối cảnh các mối đe dọa ngày càng tinh vi, lời khuyên quan trọng nhất dành cho người dùng Internet không nằm ở một công cụ bảo mật cụ thể mà ở cách đưa ra quyết định.
“Đừng bao giờ để sự khẩn cấp của người khác quyết định cách bạn đưa ra quyết định”, anh chia sẻ, đồng thời cho rằng phần lớn các vụ lừa đảo đều tìm cách khiến nạn nhân hành động trước khi có thời gian kiểm chứng thông tin.