Giải mã vụ Binance bị hack 6,3 tỷ USD: Hacker không cần rút từng lần, ví tự động chuyển tiền đi
Chỉ trong khoảng 20 phút, hàng tỷ USD tài sản số đã rời khỏi các ví liên quan tới Binance trên nhiều blockchain khác nhau, biến sự cố này thành vụ trộm tiền mã hóa lớn nhất từng được ghi nhận.
Binance bất ngờ tạm dừng hoạt động nạp và rút tiền hôm 29/10 sau khi phát hiện một vụ xâm nhập có thể đã khiến khoảng 6,3 tỷ USD tài sản bị chuyển khỏi các ví do sàn kiểm soát. Đây có thể trở thành vụ đánh cắp tiền mã hóa lớn nhất từng được ghi nhận, vượt xa vụ Bybit mất khoảng 1,5 tỷ USD năm 2025.
Theo Reuters, Binance đã phối hợp với các công ty trong ngành để phong tỏa khoảng 3 tỷ USD tài sản liên quan. Tình trạng của khoảng 3,3 tỷ USD còn lại chưa được sàn cập nhật. Binance khẳng định sẽ bù đắp toàn bộ tổn thất và tiền của người dùng vẫn an toàn.
Tuy nhiên, câu hỏi lớn nhất vẫn là làm thế nào một trong những sàn tiền mã hóa lớn nhất thế giới có thể bị rút khỏi ví hàng tỷ USD chỉ trong thời gian rất ngắn.
Dấu vết bắt đầu từ máy tính của một kỹ sư
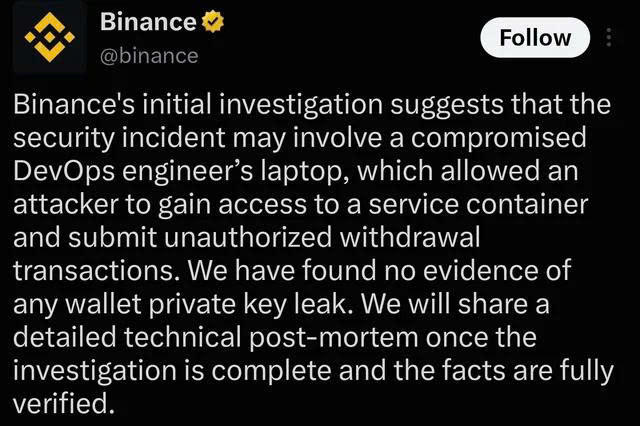
Theo kết quả điều tra sơ bộ của Binance, điểm xâm nhập ban đầu có thể là chiếc laptop của một kỹ sư DevOps. Thiết bị này bị tin tặc kiểm soát, từ đó kẻ tấn công được cho là đã tiếp cận một service container trong hệ thống và gửi các yêu cầu rút tiền trái phép.
Binance chưa công bố đầy đủ cơ chế xâm nhập, nhưng các phân tích blockchain cho thấy kẻ tấn công không khai thác một lỗi trực tiếp trong Ethereum. Thay vào đó, một trong những công cụ bị lợi dụng là EIP-7702, tính năng cho phép một ví Ethereum tạm thời hoạt động theo logic của một hợp đồng thông minh.
Bản thân EIP-7702 không phải lỗ hổng.
Có thể hình dung một ví thông thường giống như két sắt chỉ mở khi chủ sở hữu ký lệnh. EIP-7702 cho phép chủ két ủy quyền cho một chương trình thực hiện các thao tác thay mình. Vấn đề xuất hiện khi kẻ tấn công có khả năng tạo ra một lệnh ủy quyền hợp lệ.
Theo Blockaid, một bản sao khóa của ví nóng mang tên “Binance 14” đã được sử dụng để ký hàng loạt giấy ủy quyền EIP-7702, qua đó trao quyền điều khiển ví cho một hợp đồng do kẻ tấn công dựng lên.
Gửi 50 lệnh, chỉ cần một lệnh đúng
Chi tiết đáng chú ý nhất nằm ở cách kẻ tấn công vượt qua cơ chế đánh số giao dịch của Ethereum.
Mỗi giao dịch từ một ví có một số thứ tự, gọi là nonce. Một lệnh chỉ có hiệu lực khi số này khớp với trạng thái hiện tại của ví. Do Binance 14 liên tục xử lý giao dịch, hacker khó biết chính xác nonce nào sẽ được sử dụng tại thời điểm tấn công. Thay vì đoán một lần, kẻ tấn công gửi cùng lúc 50 giấy ủy quyền với 50 nonce liên tiếp.
Có 49 lệnh không hợp lệ. Nhưng chỉ cần một lệnh trùng khớp.
Khi điều đó xảy ra, Binance 14 được ủy quyền cho một hợp đồng thông minh do hacker kiểm soát.
Từ thời điểm ấy, chiếc ví không còn đơn thuần là nơi lưu trữ tài sản. Nó trở thành một “máy chuyển tiền” có thể tự động đưa tài sản tới địa chỉ do kẻ tấn công chỉ định.
Hàng tỷ USD rời ví chỉ trong vài phút
Theo phân tích của Blockaid, lúc 20h24 ngày 29/10 theo giờ UTC, kẻ tấn công kích hoạt cơ chế rút tiền khỏi Binance 14.
Trong một giao dịch, khoảng 167.464 ETH, 1,615 tỷ USDT cùng hàng chục loại token khác được chuyển sang một ví mới. Tổng giá trị của riêng đợt rút này được Blockaid ước tính khoảng 2,5 tỷ USD.
Chưa đầy nửa phút sau, một ví khác mang tên Binance 16 chuyển thêm khoảng 28.005,6 ETH, 55,7 triệu USDT cùng nhiều tài sản khác tới cùng địa chỉ. Trong vòng khoảng 12 phút, các ví Binance trên Optimism, Arbitrum và Avalanche cũng bắt đầu chuyển tài sản.
Blockaid cho biết tổng số tiền bị lấy theo dữ liệu công khai mà hãng theo dõi ban đầu lên tới ít nhất 5,5 tỷ USD. Reuters sau đó dẫn Chainalysis xác nhận ít nhất 5,912 tỷ USD bị đánh cắp, còn TRM Labs ước tính tổng số tiền khoảng 6,36 tỷ USD trên 10 blockchain.
Nói cách khác, EIP-7702 là công cụ bị lợi dụng, chứ không phải bản thân tính năng này bị “hack”.
Ví bị biến thành một “máy hút tiền”
Sau khi ví Binance 14 bị ủy quyền cho hợp đồng của hacker, quyền đó vẫn còn hiệu lực. Điều này đồng nghĩa tài sản mới được chuyển vào ví sau đợt rút đầu tiên cũng có thể tiếp tục bị lấy đi mà hacker không cần thêm một chữ ký mới.
Blockaid cho biết khoảng hơn một giờ sau lần rút đầu tiên, hacker tiếp tục lấy hơn 200 triệu USDT cùng nhiều token vừa được nạp trở lại Binance 14.
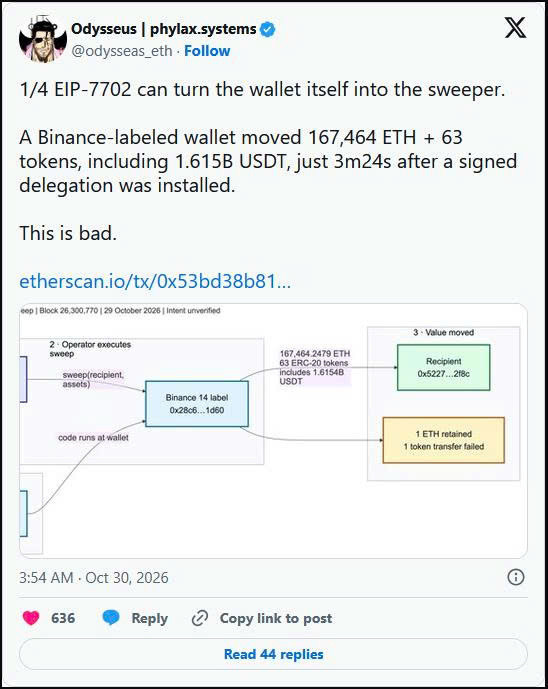
Nói đơn giản, hacker không cần ngồi tạo từng lệnh chuyển tiền. Chỉ cần chiếm quyền ký hoặc tạo được một ủy quyền hợp lệ, họ có thể biến ví thành một đường ống tự động chuyển tài sản tới địa chỉ của mình.
Binance sau đó cho biết đã thu hồi quyền ủy quyền của địa chỉ bị ảnh hưởng.
Tại sao vụ việc đặc biệt nghiêm trọng?
Các ví bị tấn công không phải những địa chỉ vô danh. Chúng nằm trong hệ thống ví Binance sử dụng để phục vụ hoạt động rút tiền và chứng minh lượng tài sản đang nắm giữ.
Theo trang Proof of Reserves của Binance, mục tiêu của hệ thống này là chứng minh tài sản của khách hàng được bảo chứng theo tỷ lệ ít nhất 1:1. Bản chụp dự trữ ngày 1/10 cho thấy tỷ lệ bảo chứng ETH của Binance đúng ở mức 100%, tức hầu như không có phần đệm vượt mức nghĩa vụ với khách hàng.
Vì vậy, việc một lượng lớn ETH bị lấy khỏi các ví vận hành ngay lập tức làm dấy lên câu hỏi về mức dự trữ thực tế sau vụ tấn công.
Một số phân tích bên ngoài ước tính tỷ lệ bảo chứng ETH có thể tạm thời giảm xuống quanh 94% trước khi Binance bổ sung tài sản. Tuy nhiên, đây là phép tính từ dữ liệu công khai, chưa phải con số chính thức do Binance xác nhận.
Binance cho biết sẽ công bố một báo cáo Proof of Reserves cập nhật sau khi quá trình khắc phục hoàn tất.
Gần một nửa số tiền đã bị chặn
Một phần rất lớn số tài sản bị đánh cắp đã không thể tiếp tục di chuyển nhờ các công ty phát hành stablecoin.
Tether, Circle, Ripple và một số doanh nghiệp khác đã đưa các địa chỉ liên quan vào danh sách đen, khiến token nằm trong những ví này không thể được chuyển tiếp.
Theo Reuters, Binance cho biết tổng giá trị tài sản được xác định và phong tỏa đã lên khoảng 3 tỷ USD. Tuy nhiên, những tài sản gốc như ETH, BTC hay một số token không có cơ chế đóng băng tập trung thì khó ngăn chặn hơn.
Đây cũng là lý do các vụ tấn công sàn tiền mã hóa có thể trở nên đặc biệt nguy hiểm: một khi tài sản được chuyển khỏi ví, tốc độ truy vết và phong tỏa trong vài phút đầu có thể quyết định số tiền có thể thu hồi.
Có dấu hiệu liên quan đến Triều Tiên
TRM Labs cho biết họ đánh giá với mức độ tin cậy cao rằng vụ tấn công liên quan đến TraderTraitor, nhóm hacker được cho là có liên hệ với Triều Tiên.
Đây cũng là nhóm từng được FBI quy trách nhiệm trong vụ đánh cắp khoảng 1,5 tỷ USD từ sàn Bybit hồi tháng 2/2025.
TRM cho biết một số dấu hiệu kỹ thuật tương đồng với các vụ tấn công trước, gồm việc chuẩn bị ví từ trước, sử dụng Tornado Cash để cấp vốn cho ví điều hành và thu thập chữ ký trước khi đồng loạt thực hiện giao dịch.
Binance chưa công khai xác nhận danh tính nhóm đứng sau vụ việc.
Vì sao sàn giao dịch luôn là “mỏ vàng” của hacker?
Sự cố một lần nữa cho thấy rủi ro đặc thù của các sàn tiền mã hóa tập trung.
Không giống sàn chứng khoán truyền thống, nhiều sàn crypto trực tiếp lưu giữ tài sản của khách hàng. Điều này khiến các ví nóng dùng cho hoạt động rút tiền hằng ngày có thể chứa lượng tài sản trị giá hàng tỷ USD.
Nếu hệ thống tạo và phê duyệt chữ ký bị xâm nhập, hacker không nhất thiết phải phá blockchain hay tìm ra lỗ hổng trong một hợp đồng thông minh.
Chúng chỉ cần khiến hệ thống hợp pháp tự ký vào một giao dịch độc hại.
Đây cũng là lý do các chuyên gia sau vụ Binance không chỉ tập trung vào lỗi kỹ thuật, mà còn đặt câu hỏi về cách các sàn phân tách quyền truy cập, bảo vệ thiết bị nhân viên và giám sát những lệnh ký giao dịch bất thường.
Với Binance, ưu tiên hiện tại là khôi phục hoạt động nạp rút, truy vết phần tài sản chưa bị phong tỏa và chứng minh rằng toàn bộ số dư người dùng tiếp tục được bảo chứng đầy đủ.
Sàn khẳng định khách hàng sẽ không phải gánh thiệt hại và cho biết toàn bộ tổn thất sẽ được bù từ SAFU cùng nguồn vốn của Binance.