Một hãng hàng không lớn châu Á bất ngờ báo tin dữ, dữ liệu 53.000 lượt đặt vé bị ảnh hưởng
Hãng hàng không cho biết phần lớn dữ liệu bị lộ liên quan đến tên hành khách và thông tin chuyến bay. Hiện chưa có bằng chứng cho thấy thông tin tài chính hoặc thanh toán bị truy cập trái phép.
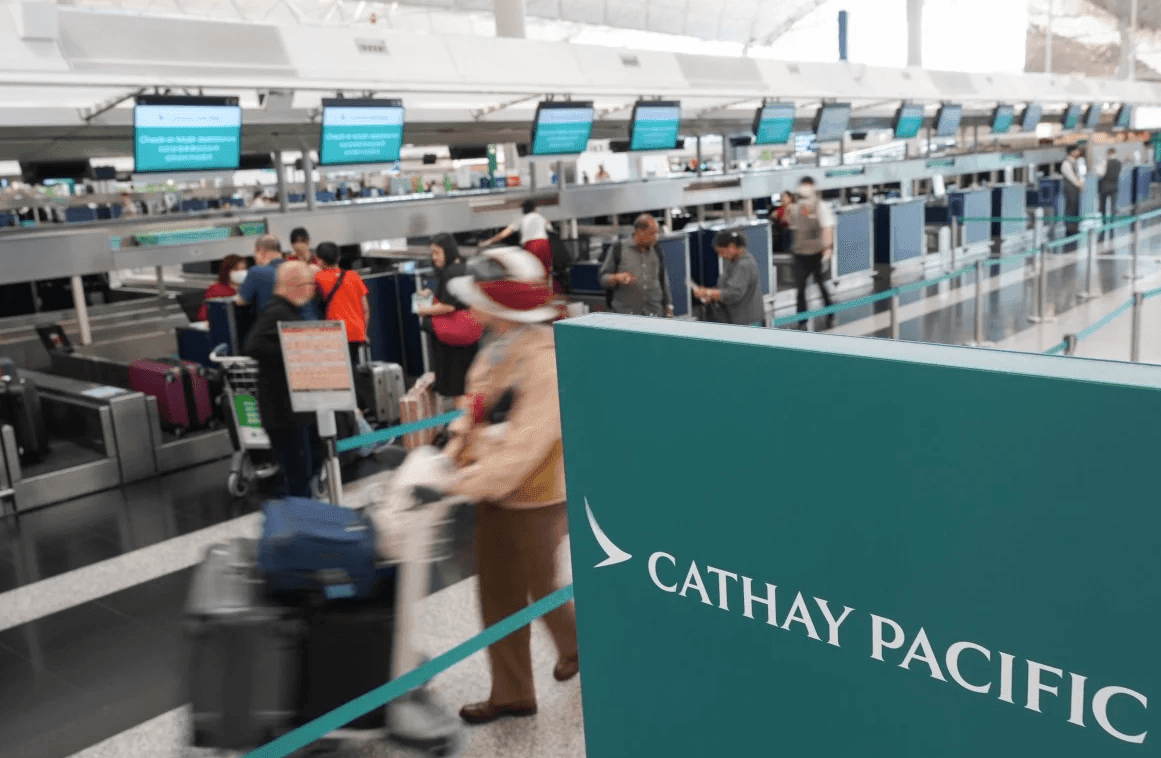
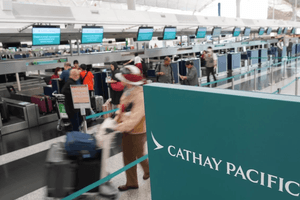
Hãng hàng không Cathay Pacific Airways của Hồng Kông (Trung Quốc) vừa cho biết dữ liệu cá nhân và thông tin chuyến bay liên quan đến 53.000 lượt đặt vé đã bị xâm phạm sau khi tin tặc tấn công hệ thống của một nhà cung cấp dịch vụ công nghệ cho hãng.
Cathay Pacific là một trong hàng trăm hãng hàng không trên thế giới sử dụng các giải pháp công nghệ do Amadeus IT Group cung cấp.
Trong thông báo ngày thứ Sáu (30/10), Cathay Pacific cho biết hoạt động truy cập trái phép diễn ra trong khoảng thời gian từ tháng 8/2023 đến tháng 9/2026.
“Chúng tôi xin lỗi khách hàng vì những lo ngại và bất tiện mà sự cố này gây ra”, hãng hàng không cho biết.
Theo Cathay Pacific, trong phần lớn các trường hợp, dữ liệu bị xâm phạm bao gồm mã đặt chỗ, tên hành khách và thông tin chi tiết về chuyến bay.
Ở một số trường hợp, tin tặc có thể đã truy cập thêm các dữ liệu cá nhân khác, chẳng hạn như địa chỉ email, số điện thoại liên hệ, giấy tờ đi lại và mã số hội viên chương trình khách hàng thường xuyên.
Tuy nhiên, Cathay Pacific khẳng định hiện chưa có bằng chứng cho thấy thông tin tài chính hoặc dữ liệu thanh toán của khách hàng bị truy cập trái phép.
Hãng hàng không cho biết Amadeus đã xác nhận thực hiện các biện pháp nhằm kiểm soát sự cố, bao gồm đặt lại mật khẩu, đồng thời tăng cường khả năng giám sát và phát hiện các hoạt động bất thường trên hệ thống.
Đến nay, Amadeus chưa phát hiện bằng chứng cho thấy dữ liệu bị ảnh hưởng đã bị sử dụng sai mục đích.
Cathay Pacific nhấn mạnh hãng luôn coi việc bảo vệ dữ liệu cá nhân là vấn đề “cực kỳ nghiêm túc” và đã thông báo sự việc tới các cơ quan chức năng có liên quan.
Hãng cũng khẳng định vụ tấn công mạng này không ảnh hưởng đến hệ thống công nghệ hay hoạt động khai thác, vận hành của Cathay Pacific.