Tin tặc biến tủ đông tại hàng trăm siêu thị châu Âu thành 'lò hấp' 70 độ C
Hàng loạt tủ đông, tủ mát tại nhiều chuỗi bán lẻ khắp châu Âu liên tục bị can thiệp nhiệt độ từ xa lên mức kỷ lục, làm hư hỏng khối lượng lớn hàng hóa và đặt ra dấu hỏi lớn về an ninh mạng của các hạ tầng thiết yếu.
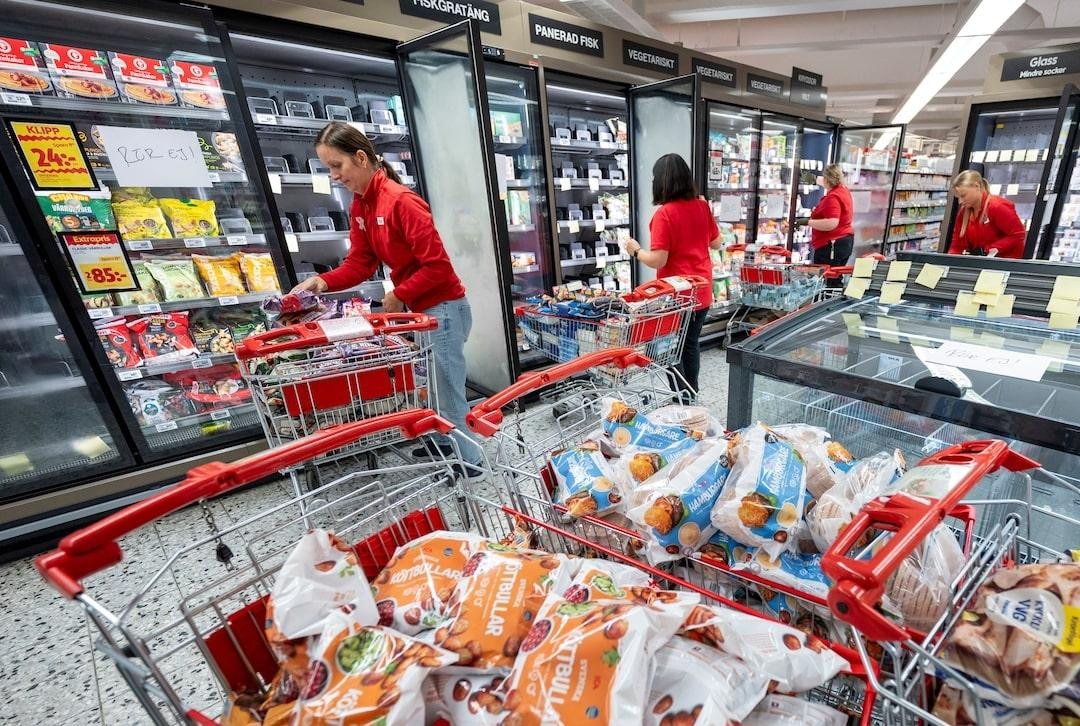
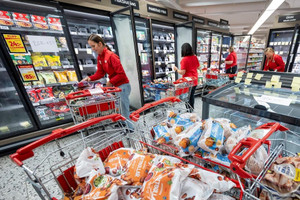
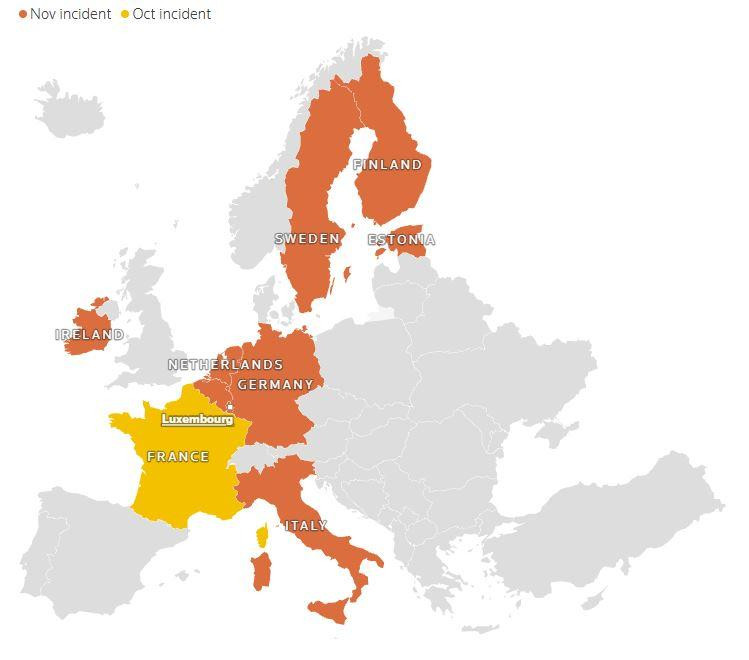
Từ đêm 1/11 kéo dài sang sáng 2/11, mạng lưới bán lẻ tại Bỉ, Thụy Điển và Ireland đồng loạt ghi nhận sự cố bất thường khi các thiết bị bảo quản thực phẩm đột ngột nóng lên. Tình trạng này khiến hàng hóa bên trong hư hại nặng nề, dấy lên nghi vấn về một chiến dịch tấn công mạng có chủ đích.
Riêng tại Bỉ, nền nhiệt trong một số khoang làm lạnh bị đẩy vọt lên ngưỡng 70 độ C. Đợt tăng nhiệt này khiến lượng thực phẩm ước tính 100.000 euro buộc phải đem đi tiêu hủy hoàn toàn. Các thống kê cho thấy sự cố đã tác động tới khoảng 40 cơ sở thuộc chuỗi Delhaize, 15 điểm bán Carrefour cùng 5 siêu thị Spar.
Tình trạng trên từng xảy ra trước đó tại Pháp vào giữa tháng 10. Hàng trăm cơ sở kinh doanh của các thương hiệu Leclerc, Monoprix, Carrefour, Intermarché và Coopérative U đều trở thành nạn nhân. Nhật báo Guardian phản ánh quy mô ảnh hưởng tại Pháp lên tới khoảng 700 địa điểm kinh doanh, trong đó một siêu thị vùng ven Paris ghi nhận nhiệt độ tủ đông bị can thiệp lên tới 62 độ C, khiến toàn bộ đồ ăn phải vứt bỏ.
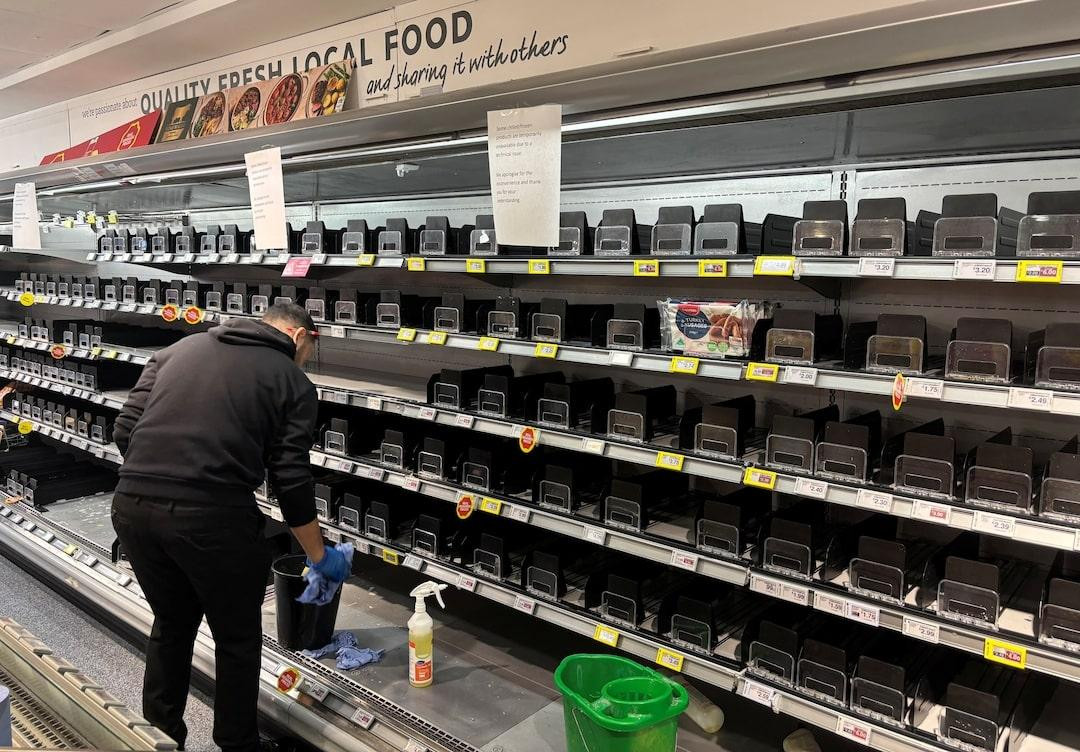
Khác biệt cốt lõi so với tủ lạnh gia đình nằm ở chỗ hệ thống làm mát thương mại luôn duy trì kết nối Internet. Mạng lưới này cho phép đội ngũ kỹ thuật giám sát nhiệt độ, căn chỉnh cơ chế vận hành cũng như bảo trì mà không cần có mặt trực tiếp. Theo Danfoss, đơn vị cung ứng thiết bị điều khiển làm lạnh hàng đầu châu Âu, giải pháp trực tuyến này giúp cắt giảm từ 15% đến 30% tần suất nhân viên phải đến hiện trường.
Mặt trái của việc đưa thiết bị lên môi trường trực tuyến là tạo ra kẽ hở cho kẻ xấu xâm nhập và chiếm quyền điều khiển. Kết quả rà soát từ hãng bảo mật Forescout chỉ ra gần 13.000 cổng quản lý thiết bị làm mát tại 99 quốc gia và vùng lãnh thổ đang mở công khai trên Internet. Đáng chú ý, có tới 80% dịch vụ chạy thiết bị Danfoss được kiểm tra vẫn vận hành trên nền tảng phần mềm cũ, bỏ qua các bản vá lỗi sẵn có. Chuyên gia an ninh mạng Marta Rybczyńska cho biết việc lơ là cập nhật cùng thói quen duy trì mật khẩu mặc định chính là cánh cửa mở toang cho tin tặc.
Khi đã nắm quyền kiểm soát, đối tượng tấn công chỉ cần thao tác trên chính những tính năng có sẵn để đảo chiều nhiệt độ, kéo dài chu kỳ xả đá hoặc vô hiệu hóa tín hiệu báo động, hoàn toàn không cần viện đến các loại mã độc tinh vi.
Động cơ phía sau các cuộc xâm nhập này vẫn là một ẩn số lớn. Các vụ tấn công doanh nghiệp thông thường thường nhắm đến mục tiêu trục lợi như lấy cắp dữ liệu hoặc phong tỏa hệ thống để đòi tiền chuộc. Tuy nhiên, chuỗi sự cố vừa qua không đi kèm bất kỳ yêu sách tài chính hay điều kiện nào, cũng chưa có nhóm tin tặc nào công khai nhận trách nhiệm.
Ông Gérôme Billois, chuyên gia an ninh mạng tại công ty Wavestone, đặt ra hai kịch bản: thủ phạm muốn phô trương kỹ năng xâm nhập hoặc đang thực hiện hành vi phá hoại nhằm tạo tâm lý bất an trong xã hội. Dẫu vậy, đây mới chỉ dừng ở mức phỏng đoán khi cơ quan chức năng chưa tìm ra thủ phạm, động cơ chính xác cũng như chưa có căn cứ khẳng định cùng một thế lực đứng sau tất cả các vụ việc.
Mối đe dọa không chỉ đóng khung trong phạm vi ngành bán lẻ. Hệ thống làm lạnh trực tuyến hiện cũng được ứng dụng rộng khắp tại các nông trại, nhà máy chế biến thực phẩm và các cơ sở y tế, bệnh viện.
Nhằm ngăn chặn rủi ro lây lan, Forescout khuyến cáo các đơn vị quản lý cần lập tức ngắt kết nối trực tiếp giữa hệ thống làm lạnh với Internet công cộng. Cùng với đó, các doanh nghiệp phải duy trì việc nâng cấp phần mềm định kỳ, thanh lý các linh kiện đã hết hạn hỗ trợ bảo mật, phân quyền tài khoản riêng biệt cho từng kỹ thuật viên và áp dụng cơ chế xác thực nhiều lớp cho toàn bộ tiến trình đăng nhập.