Sau vụ hack Binance 6,34 tỷ USD, chuyên gia cảnh báo rủi ro với ngân hàng và công ty chứng khoán
Chủ tịch Hiệp hội Blockchain và Tài sản số Việt Nam cảnh báo các tổ chức tài chính trong nước có thể trở thành mục tiêu của những cuộc tấn công tương tự Binance.
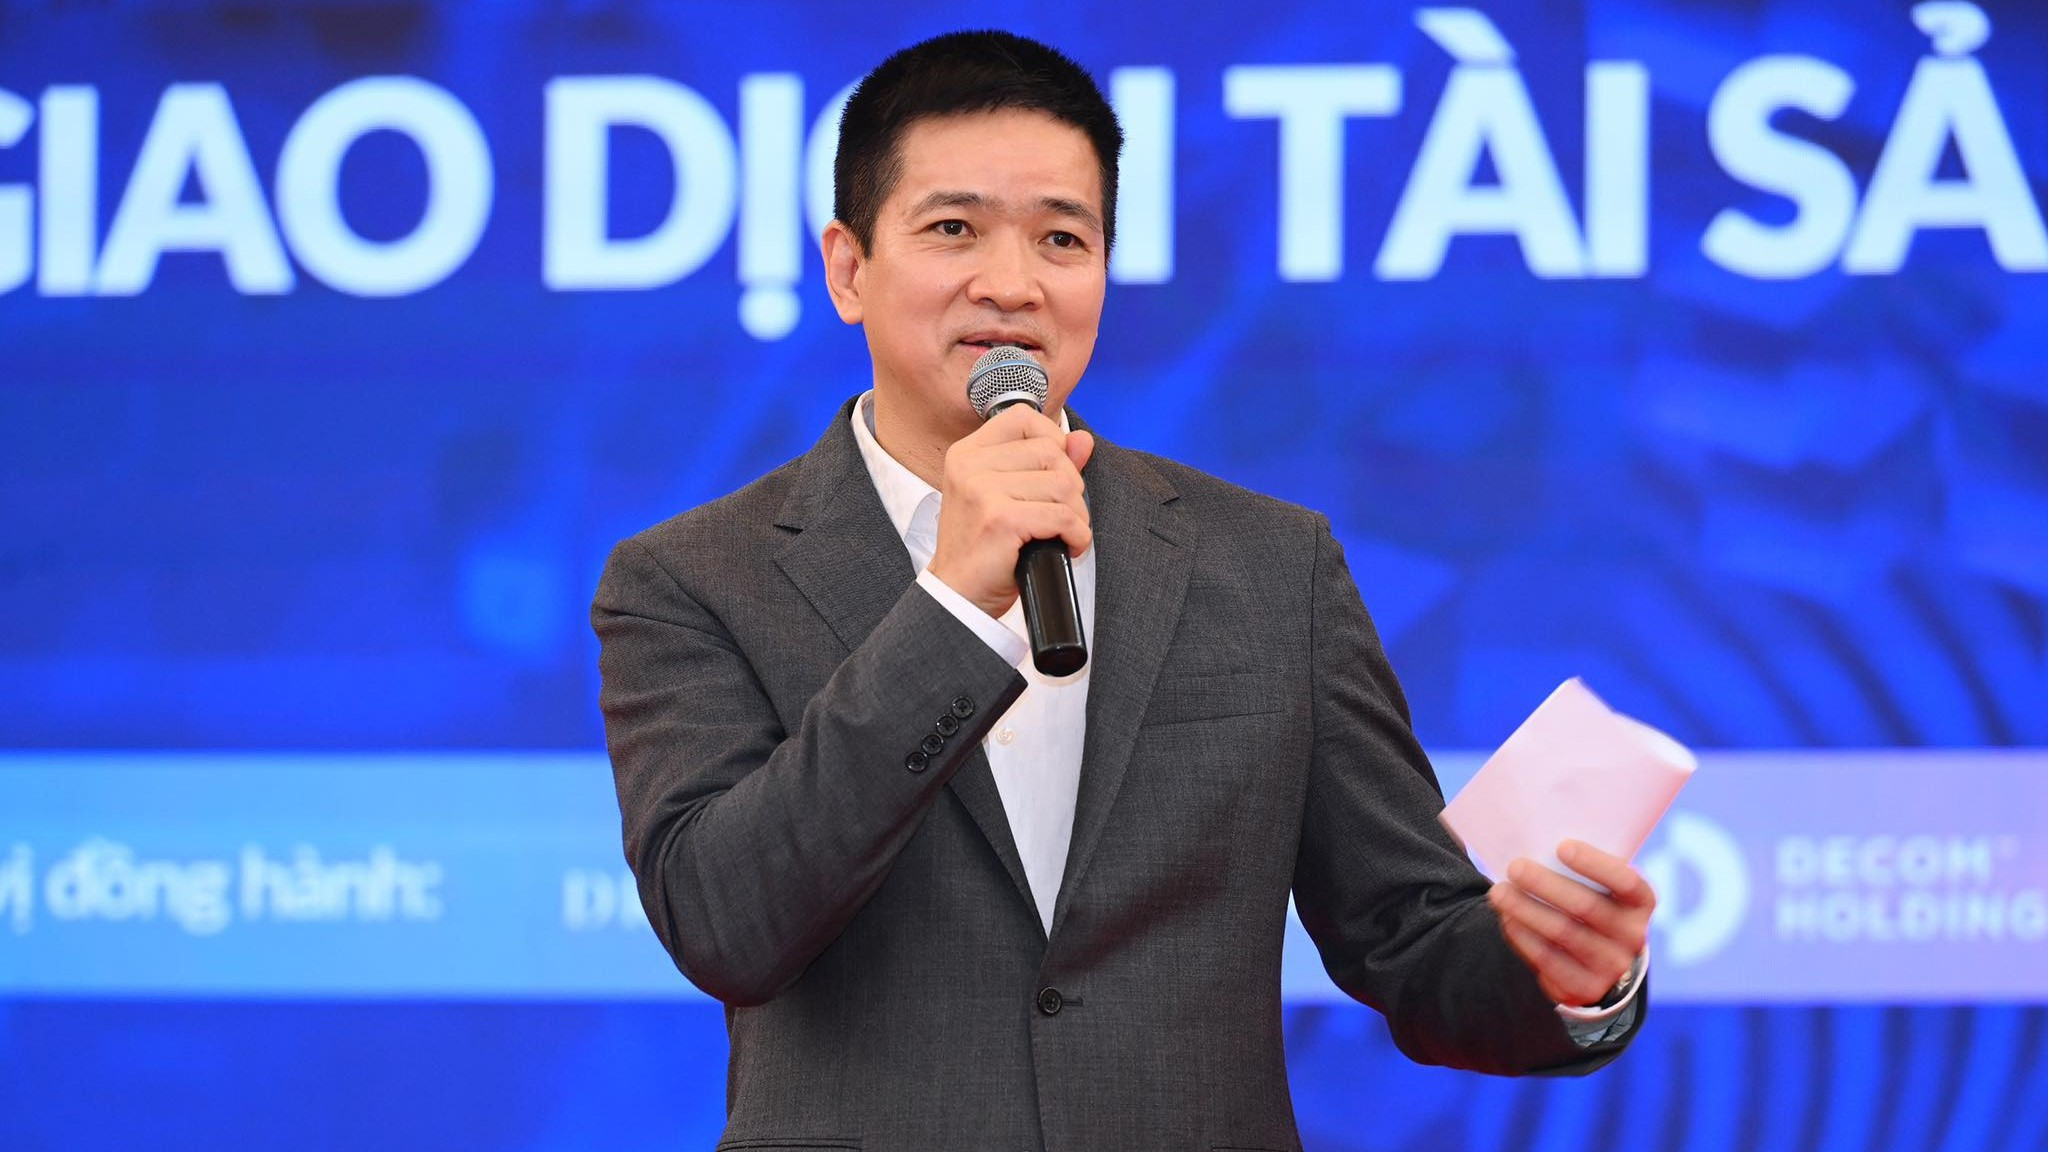
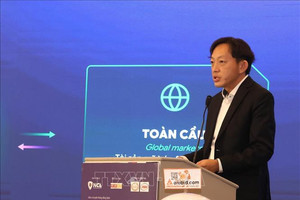
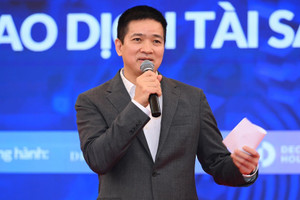
Trong bài phân tích đăng ngày 7/11/2026 trên website Hiệp hội Blockchain và Tài sản số Việt Nam (VBA), ông Phan Đức Trung, Chủ tịch Hiệp hội, đưa ra cảnh báo về nguy cơ tấn công mạng đối với các ngân hàng, công ty chứng khoán và doanh nghiệp đang xây dựng hạ tầng tài sản số tại Việt Nam, sau vụ tấn công sàn Binance cuối tháng 10.
Theo ông Trung, vụ việc cho thấy tin tặc không nhất thiết phải khai thác trực tiếp lỗ hổng công nghệ để chiếm đoạt tài sản. Thay vào đó, chúng có thể tiếp cận nhân sự, lợi dụng hoạt động tuyển dụng và các công cụ AI nội bộ để từng bước kiểm soát hệ thống.
Đáng chú ý, chuyên gia này đưa ra ước lượng chủ quan rằng có khoảng 90% khả năng các nhóm tin tặc liên quan Triều Tiên tiếp tục sử dụng hình thức tuyển dụng giả để nhắm vào kỹ sư tại các sàn giao dịch và tổ chức tài chính châu Á trong 12 tháng tới. Đây là đánh giá cá nhân của ông Trung, chưa phải dự báo được kiểm chứng độc lập.
Nhận định trên được đưa ra sau khi Binance công bố báo cáo điều tra ban đầu ngày 3/11 về vụ tấn công xảy ra ngày 29/10/2026, ảnh hưởng tới khoảng 6,34 tỷ USD tài sản số.
Theo báo cáo, chiến dịch xâm nhập bắt đầu từ tháng 6/2026 khi một kỹ sư của Binance tải phần mềm hỗ trợ lập trình đã bị cài mã độc. Dù hệ thống phát hiện bất thường và thay thế thiết bị, tin tặc vẫn thu thập được thông tin về nhân sự phụ trách hạ tầng ví.
Đến tháng 9/2026, một kỹ sư khác nhận lời mời tuyển dụng từ người tự xưng là giám đốc dự án của một công ty công nghệ. Sau 2 vòng phỏng vấn, người này được yêu cầu tải bài kiểm tra lập trình về máy tính công ty.
Tuy nhiên, bộ mã nguồn chứa phần mềm độc hại, tạo điều kiện để tin tặc xâm nhập sâu hơn vào hệ thống.
Đến ngày 20/10, nhóm tấn công sử dụng các máy tính bị xâm nhập và công cụ AI nội bộ để mở rộng quyền kiểm soát. Ngày 29/10, chúng tiếp cận dịch vụ ký giao dịch, thực hiện các lệnh chuyển tài sản trái phép khỏi ví nóng của Binance.
Theo Binance, tính đến ngày 3/11, khoảng 2,85 tỷ USD tài sản đã được phong tỏa hoặc ngăn chặn. Sàn cũng cho biết đã bổ sung 98% lượng tài sản bị ảnh hưởng tính đến ngày 31/10 và cam kết chịu tổn thất tài chính thay người dùng.
Phân tích vụ việc, ông Phan Đức Trung cho rằng điểm đáng lo ngại không chỉ nằm ở mã độc, mà còn ở khả năng tin tặc thu thập thông tin về cơ cấu nhân sự, quyền truy cập và các hệ thống trọng yếu bên trong doanh nghiệp.
Đặc biệt, khi một công cụ AI nội bộ được cấp quyền truy cập rộng, việc công cụ này bị chiếm quyền điều khiển có thể khiến nhiều lớp bảo mật khác bị vượt qua.
Từ vụ việc, Chủ tịch VBA đưa ra 5 khuyến nghị đối với các tổ chức tài chính Việt Nam.
Trước hết, doanh nghiệp cần coi hoạt động tuyển dụng là một kênh có nguy cơ bị lợi dụng để tấn công mạng. Các tệp tin, mã nguồn từ bên ngoài, kể cả bài kiểm tra tuyển dụng, không được mở trực tiếp trên thiết bị công ty.
Thứ hai, các tổ chức cần kiểm soát chặt phần mềm và công cụ lập trình, đặc biệt trên những thiết bị có quyền truy cập hạ tầng lõi. Mã nguồn bên ngoài chỉ nên được thực thi trong môi trường cách ly.
Thứ ba, khi phát hiện thiết bị bị xâm nhập, việc xử lý không nên dừng ở thay máy hoặc đổi mật khẩu. Doanh nghiệp cần rà soát toàn bộ quyền truy cập, thu hồi thông tin xác thực liên quan và tăng cường giám sát những nhân sự có liên hệ với hệ thống bị ảnh hưởng.
Thứ tư, các trợ lý AI nội bộ cần được phân quyền tối thiểu, không được nắm giữ thông tin xác thực của hệ thống thanh toán, ký giao dịch hoặc chuyển tiền. Mọi hoạt động phải được ghi nhận và có khả năng truy vết.
Cuối cùng, đối với hệ thống thanh toán và lưu ký tài sản số, chuyên gia đề xuất cơ chế phê duyệt giao dịch nhiều bên trên các thiết bị độc lập, tránh tình trạng một nhóm máy tính bị xâm nhập có thể tự thực hiện chuyển tiền.
Theo ông Trung, bài học quan trọng từ vụ Binance là doanh nghiệp không thể chỉ dựa vào phần mềm bảo mật hoặc sự cảnh giác của từng nhân viên. Hệ thống cần được thiết kế để hạn chế thiệt hại ngay cả khi một cá nhân bị lừa và vô tình tạo điều kiện cho tin tặc xâm nhập.
Đây là yêu cầu đáng chú ý đối với các ngân hàng, công ty chứng khoán và doanh nghiệp tài sản số tại Việt Nam trong quá trình mở rộng ứng dụng AI và phát triển hạ tầng tài chính số.