Gần 1,9 triệu tài khoản ngân hàng vẫn dùng mật khẩu '123456'
Trong khi tội phạm công nghệ cao ngày càng tận dụng AI để gia tăng các cuộc tấn công mạng, gần 1,9 triệu tài khoản tại Việt Nam vẫn sử dụng mật khẩu đơn giản như “123456”. Thực trạng này cho thấy con người đang là mắt xích yếu trong bảo vệ an ninh tài chính số, đặt hệ thống ngân hàng trước nhiều rủi ro.
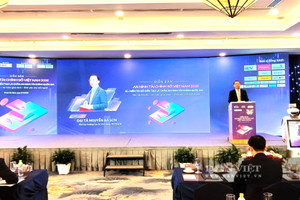
Tại Diễn đàn và Triển lãm An ninh Tài chính số Việt Nam 2026 diễn ra sáng 6/11 tại TP.HCM, Đại tá Nguyễn Bá Sơn, Phó Cục trưởng Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao (A05, Bộ Công an), cảnh báo tội phạm mạng đang triệt để lợi dụng AI để gia tăng tốc độ và quy mô tấn công vào các hệ thống tài chính – ngân hàng.
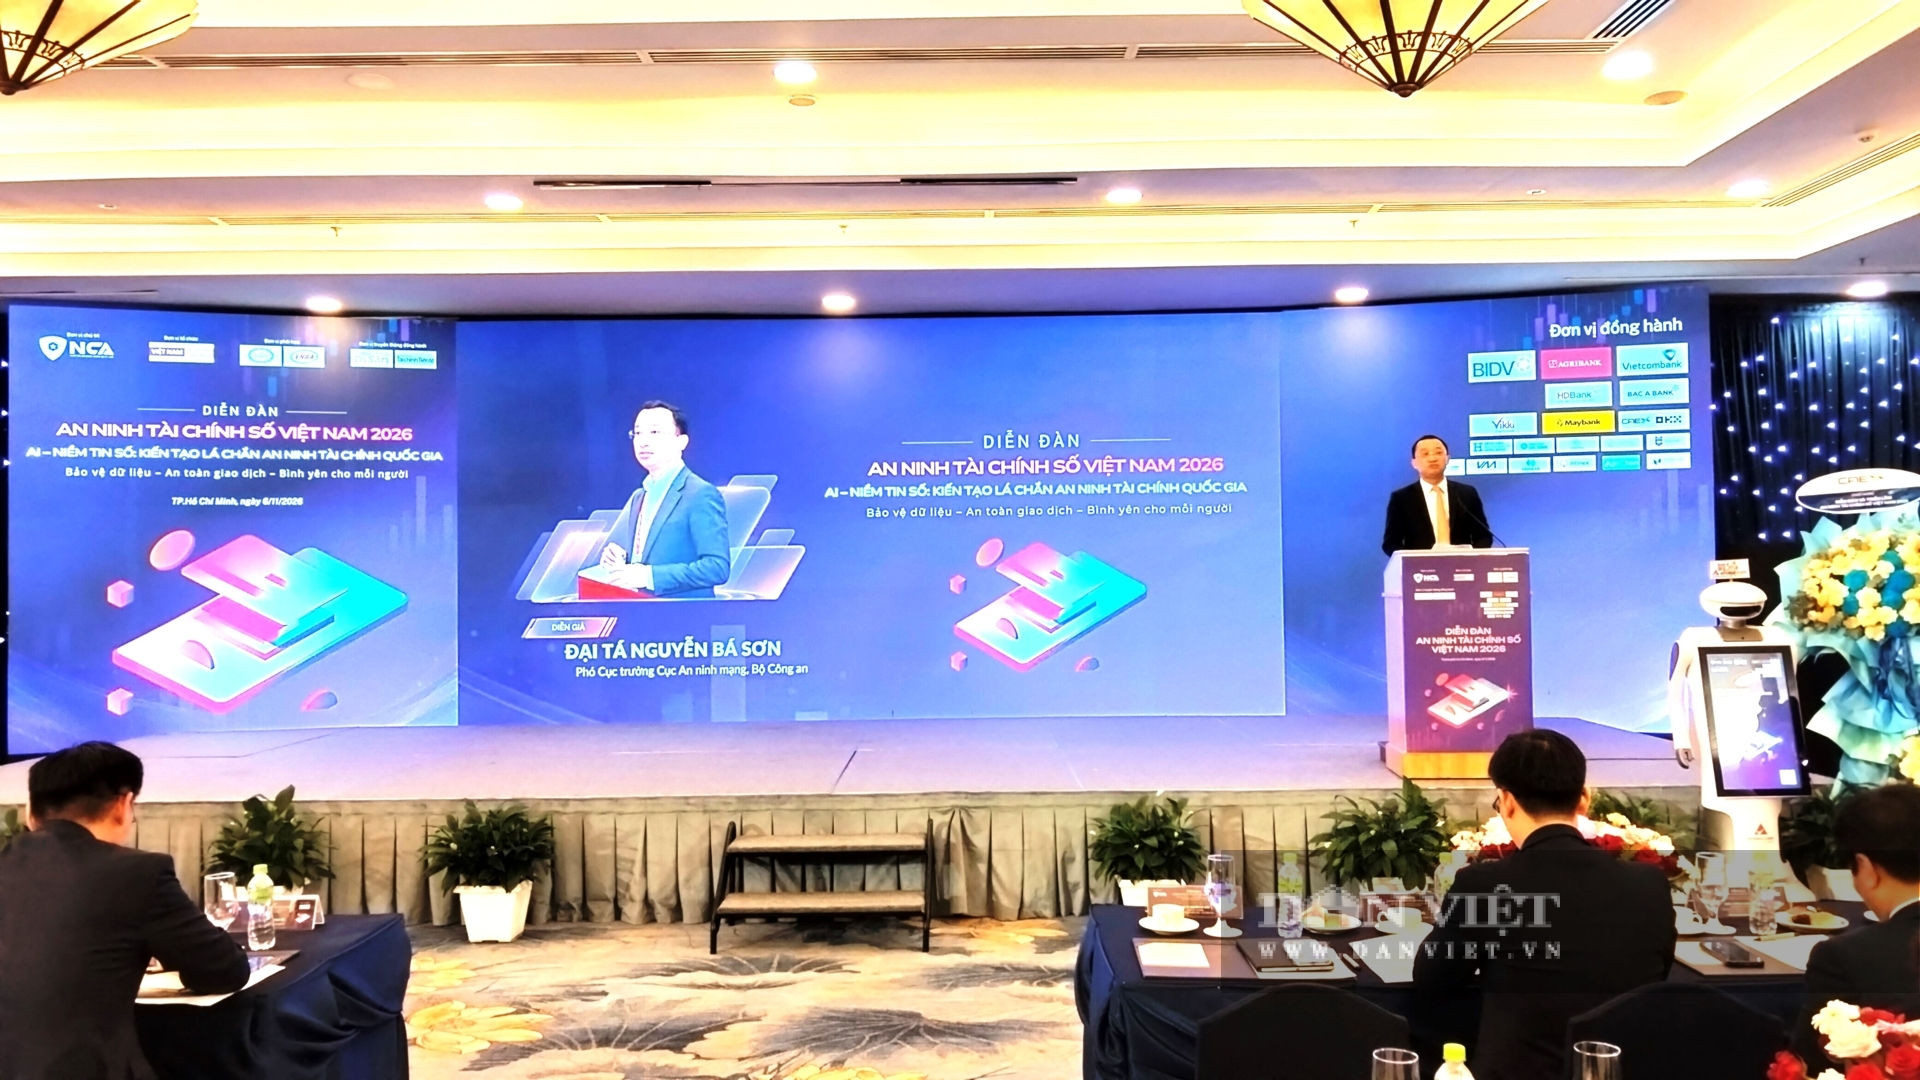
Theo ông Sơn, trong năm 2025, A05 ghi nhận hơn 500.000 hoạt động tấn công mạng nhằm vào các hệ thống thông tin, đặc biệt là hạ tầng trọng yếu quốc gia. Trong đó, hệ thống tài chính – ngân hàng luôn nằm trong nhóm mục tiêu hàng đầu của các loại tội phạm và nhóm tin tặc quốc tế.
Tình hình tiếp tục diễn biến phức tạp trong năm 2026. Riêng 6 tháng đầu năm, lực lượng chức năng ghi nhận gần 1.000 vụ lừa đảo, chiếm đoạt tài sản qua không gian mạng, với tổng thiệt hại lên tới hàng nghìn tỷ đồng.
Đáng chú ý, AI đang làm thay đổi đáng kể phương thức hoạt động của tội phạm mạng. Đại tá Nguyễn Bá Sơn cho biết trước đây, các đối tượng có thể mất hàng tháng để nghiên cứu, dò tìm phương thức xâm nhập vào những hệ thống ngân hàng có quy mô lớn. Nhưng với sự hỗ trợ của AI, thời gian phát hiện và khai thác lỗ hổng đã được rút ngắn đáng kể, khiến nguy cơ xảy ra các vụ tấn công chiếm đoạt tài sản với thiệt hại hàng trăm tỷ đồng gia tăng.
Bên cạnh đó, các cuộc tấn công bằng mã độc tống tiền (Ransomware), mã hóa dữ liệu để đòi tiền chuộc vẫn diễn biến phức tạp. Tội phạm mạng còn gia tăng phát tán thông tin sai sự thật nhằm gây rối loạn hoạt động tài chính hoặc tạo bất ổn cục bộ.
Một thủ đoạn khác nhắm vào các dịch vụ thanh toán số cũng vừa được A05 phát hiện và triệt phá. Theo đó, các đối tượng cấu kết với nhân viên tại một nhà hàng sang trọng, lợi dụng quá trình thanh toán để lén bóc tách chip trên thẻ vật lý của khách hàng. Chip này sau đó được gắn sang phôi thẻ khác để thực hiện giao dịch mua nhiều điện thoại iPhone đời mới, chiếm đoạt hơn 200 triệu đồng.
Sau vụ việc, lực lượng chức năng đã trao đổi thông tin với Ngân hàng Nhà nước, đề nghị thông báo tới các ngân hàng thương mại để điều chỉnh quy trình quản lý và cung cấp thẻ vật lý, hạn chế nguy cơ bị lợi dụng.
Hơn 668.000 tài khoản có dấu hiệu vi phạm được phát hiện
Theo Đại tá Nguyễn Bá Sơn, hệ thống giám sát của Ngân hàng Nhà nước hiện đã kết nối với gần 100 tổ chức tài chính, ghi nhận hơn 668.000 tài khoản có dấu hiệu vi phạm. Qua đó, các cơ quan chức năng đã kịp thời thu hồi, ngăn chặn dòng tiền phạm tội với giá trị lên tới hàng nghìn tỷ đồng.
Đáng chú ý, Bộ Công an vừa làm việc với Ngân hàng Nhà nước để thí điểm vận hành hệ thống tra soát, truy vết dòng tiền lừa đảo qua không gian mạng. Hệ thống này được kỳ vọng nâng cao khả năng phát hiện, theo dấu các giao dịch bất thường và thu hồi tài sản cho nạn nhân.
Để ứng phó với các nguy cơ an ninh mạng trong dài hạn, đại diện A05 đề nghị các cơ quan, tổ chức chuyển từ tư duy bảo vệ sau khi hệ thống được triển khai sang bảo đảm an ninh ngay từ khâu thiết kế (Security by Design). Theo đó, an ninh mạng cần được coi là điều kiện tiên quyết trong quá trình chuyển đổi số, thay vì chỉ là giải pháp bổ sung khi sự cố xảy ra.
Cùng với việc thực hiện nghiêm quy định dành tối thiểu 15% kinh phí công nghệ thông tin cho an ninh mạng và tăng cường phối hợp theo Quy chế 04 giữa Bộ Công an và Ngân hàng Nhà nước, các đơn vị cần đẩy mạnh nghiên cứu, làm chủ những công nghệ chiến lược như AI phục vụ phòng thủ mạng, mật mã hậu lượng tử (Post-Quantum Cryptography) và các sản phẩm an ninh mạng nội địa.
Đại tá Nguyễn Bá Sơn cũng nhấn mạnh vai trò của việc nâng cao nhận thức, kỹ năng số và ý thức bảo vệ dữ liệu cá nhân của người dân trong xây dựng văn hóa an toàn trên không gian mạng.
Cũng tại diễn đàn, TS. Đào Minh Tú, Phó Chủ tịch kiêm Tổng Thư ký Hiệp hội Ngân hàng Việt Nam, nhận định tội phạm tài chính hiện không còn hoạt động chủ yếu dưới hình thức cá nhân nhỏ lẻ mà đã chuyển sang các tổ chức chuyên nghiệp, có sự kết nối xuyên quốc gia.
Các đối tượng lợi dụng AI để tạo hình ảnh, giọng nói giả mạo (Deepfake) với độ chân thực cao, tự động dò quét lỗ hổng hệ thống hoặc xây dựng những kịch bản lừa đảo đánh vào tâm lý, khiến nạn nhân tự chuyển tiền.
Dẫn báo cáo của Hiệp hội An ninh mạng quốc gia và Công ty An ninh mạng Viettel, ông Tú cho biết năm 2025, Việt Nam ghi nhận khoảng 552.000 cuộc tấn công mạng. Có tới 52,3% cơ quan, doanh nghiệp chịu tổn hại, trong khi khoảng 41% số cuộc tấn công nhắm vào lĩnh vực tài chính – ngân hàng.
Theo ông Tú, công nghệ không phải mắt xích yếu nhất trong bảo đảm an ninh tài chính số, mà chính là con người. Ông dẫn số liệu cho thấy gần 1,9 triệu tài khoản tại Việt Nam vẫn sử dụng mật khẩu đơn giản như "123456". Trong khi đó, chỉ 36% người được khảo sát bày tỏ lo ngại về nguy cơ Deepfake, mức thấp nhất trong các loại rủi ro được khảo sát.