Bán tải điện bị hacker thâm nhập hệ thống, kiểm soát từ xa và đánh cắp dữ liệu
Xe điện BYD vừa bộc lộ lỗ hổng bảo mật nghiêm trọng khiến hacker có thể điều khiển từ xa. Sự cố này đặt ra dấu hỏi lớn về an toàn phần mềm trên ô tô hiện đại.
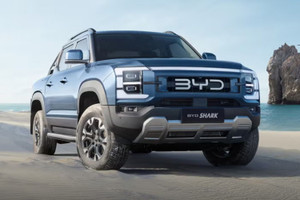
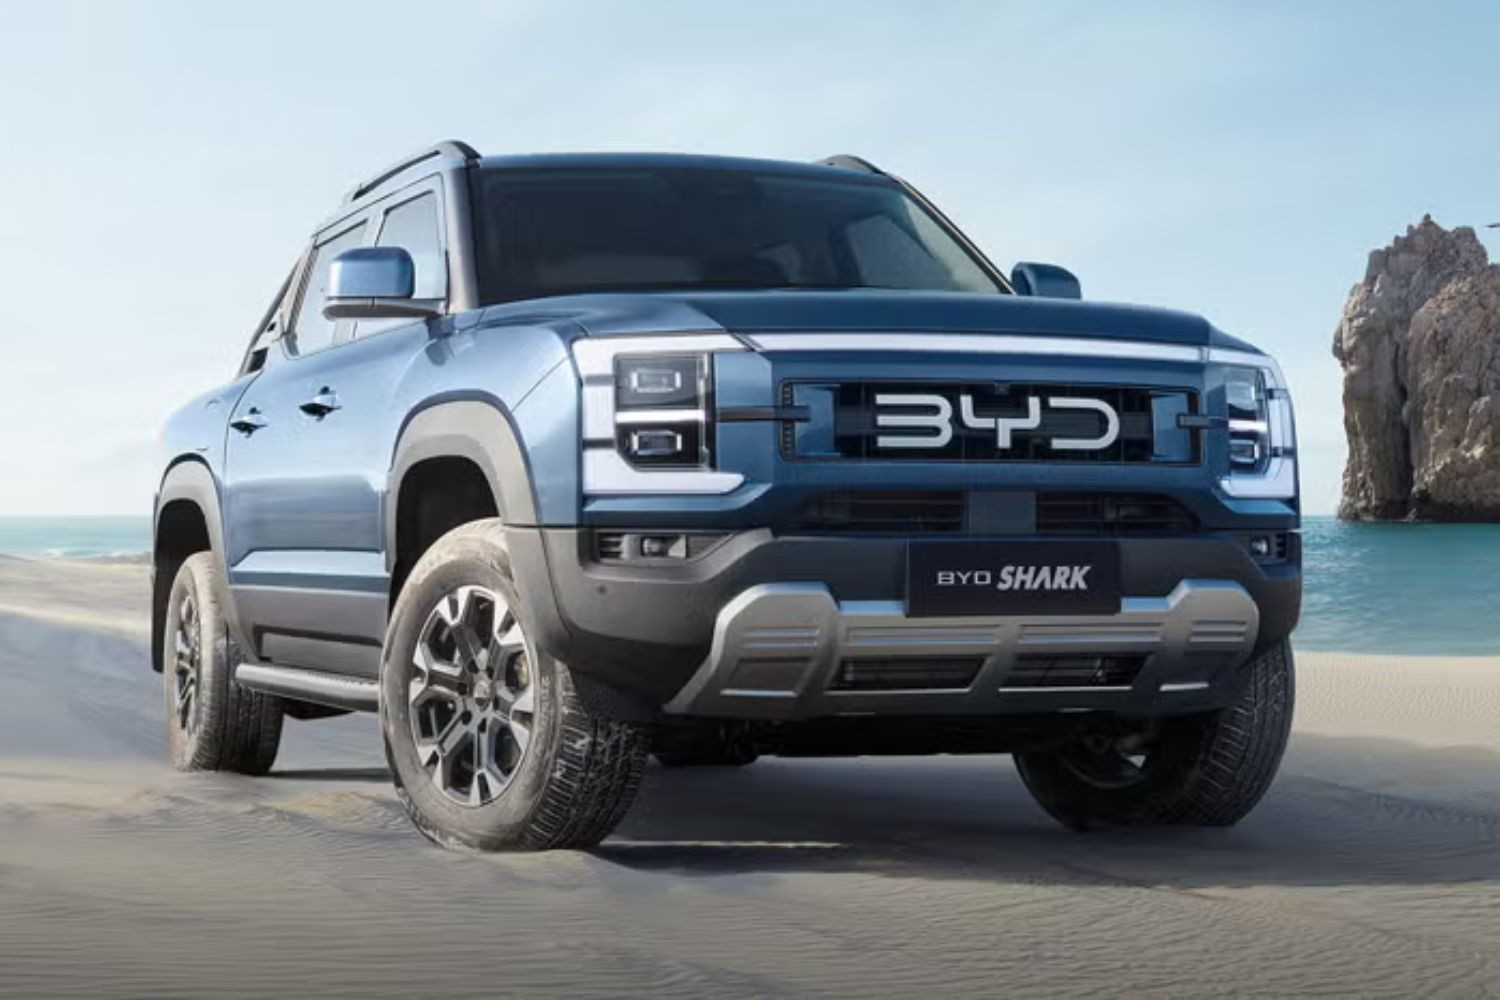
Ngành công nghiệp ô tô đang bước vào kỷ nguyên số hóa, nơi một chiếc xe không chỉ là cỗ máy cơ khí mà còn là một siêu máy tính di động. Sự việc hãng bảo mật Fortify Labs tại Australia thâm nhập thành công vào hệ thống của chiếc bán tải điện BYD Shark 6 mới đây đã gióng lên hồi chuông cảnh báo. Bê bối này cho thấy các phương tiện hiện đại đang thu thập và phơi bày nhiều dữ liệu cá nhân hơn là những thông báo nhắc nhở thay dầu định kỳ.
Lỗ hổng cốt lõi từ hệ điều hành quen thuộc
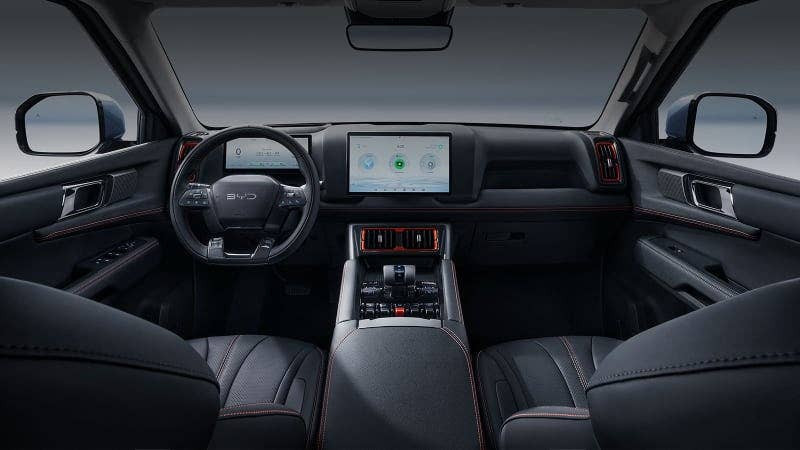
Hãng xe BYD Trung Quốc gọi vấn đề an ninh mạng này là một khiếm khuyết phần mềm. Khai thác lỗ hổng này, các chuyên gia đã sử dụng cầu nối gỡ lỗi hệ thống để can thiệp vào mã nguồn. Chiếc Shark 6 sử dụng hệ thống thông tin giải trí DiLink vốn được phát triển dựa trên nền tảng Android. Đây cũng là hệ điều hành được trang bị trên nhiều mẫu xe khác của BYD và thương hiệu con Denza.
Mặc dù hệ điều hành trên xe đã được tùy biến sâu, nền tảng cốt lõi của nó vẫn không thay đổi. Đáng lo ngại hơn, hàng loạt nhà sản xuất ô tô trên thế giới cũng đang sử dụng nền tảng này làm móng cho hệ thống giải trí trung tâm. Điều này đồng nghĩa với việc rủi ro bảo mật không chỉ dừng lại ở thương hiệu BYD mà có thể lây lan sang nhiều dòng xe khác có cấu trúc phần mềm tương tự.
Kịch bản đánh chiếm quyền điều khiển phương tiện
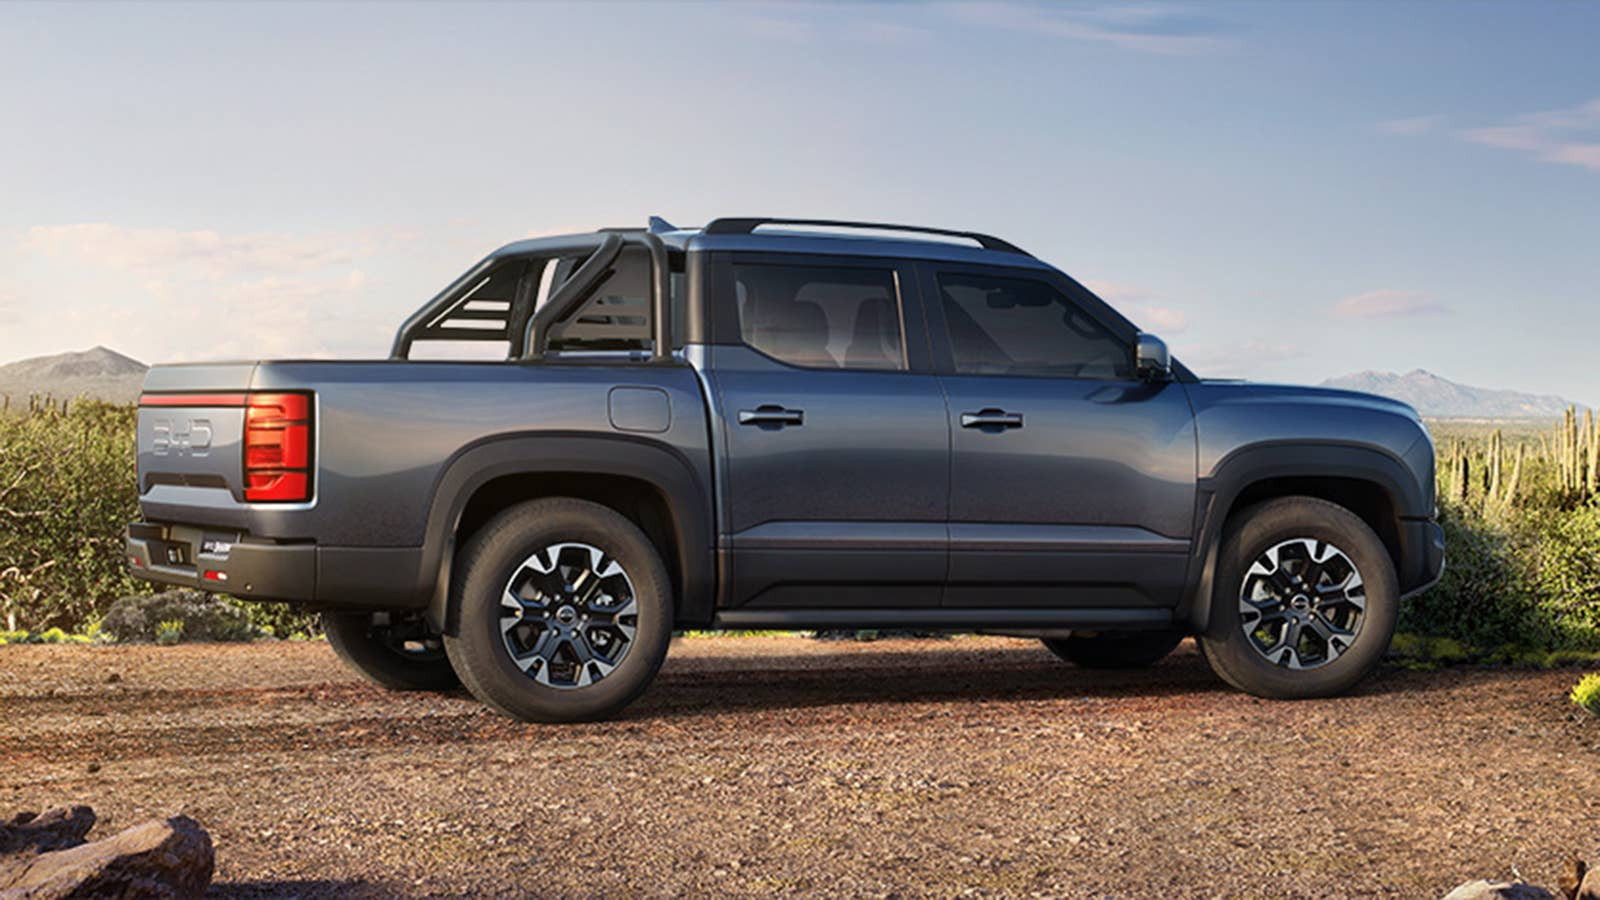
Theo đính chính từ Fortify Labs, quá trình thử nghiệm trên chiếc BYD Shark 6 phiên bản 2025 được thực hiện bài bản và có kiểm soát. Nhóm nghiên cứu đã sử dụng một kỹ thuật phổ biến để giành quyền truy cập vào màn hình trung tâm, từ đó cài đặt phần mềm gián điệp. Dù việc thâm nhập ban đầu đòi hỏi hacker phải tiếp xúc vật lý với xe để cài đặt, nhưng ngay sau đó, mọi thao tác điều khiển đều được thực hiện từ xa.
Thông qua việc can thiệp vào mạng giao tiếp nội bộ của xe, các chuyên gia không chỉ trích xuất được dữ liệu vị trí, lịch sử cuộc gọi mà còn giành quyền kiểm soát phần cứng. Họ đã gửi các lệnh giả mạo để tắt đèn pha và kích hoạt cần gạt nước mưa từ xa. Trong suốt quá trình này, nhóm nghiên cứu đã chủ động tháo thẻ SIM nguyên bản để cô lập chiếc xe khỏi hệ thống máy chủ của BYD nhằm đảm bảo an toàn, thay vào đó họ sử dụng mạng kết nối di động độc lập.
Động thái khắc phục và lời cảnh báo toàn cầu
Ngay sau khi sự việc được công bố, BYD Australia đã mở cuộc điều tra nội bộ chính thức. Phía nhà sản xuất phát hiện ra rằng ứng dụng gián điệp cần sự thao tác trực tiếp trên màn hình để xác nhận cài đặt. Hãng xe đã tung ra bản vá lỗi nhằm loại bỏ hoàn toàn con đường truy cập không hợp lệ thông qua giao diện người dùng. Bản cập nhật phần mềm không dây cho mẫu Shark 6 sẽ sớm được phát hành sau quá trình kiểm định nghiêm ngặt, đồng thời BYD cũng đang rà soát các dòng sản phẩm khác của hãng.
Đại diện Fortify Labs nhấn mạnh rằng người tiêu dùng không nên nhắm mắt tin tưởng tuyệt đối vào độ an toàn của bất kỳ phương tiện nào. "Rủi ro tấn công mạng không chỉ tồn tại ở các hãng xe Trung Quốc mà còn đe dọa trực tiếp đến các dòng xe xuất xứ từ Mỹ, châu Âu và các khu vực khác, đây là một vấn đề mang tính toàn cầu", đại diện nhóm nghiên cứu chia sẻ.
Bài toán nan giải về chuẩn mực an toàn không gian mạng
Từ sự cố này, giới chuyên môn bắt đầu đề xuất việc thiết lập một hệ thống xếp hạng sao về an toàn không gian mạng, hoạt động song song với các bài thử nghiệm va chạm vật lý truyền thống. Tuy nhiên, việc hiện thực hóa ý tưởng này là một thách thức khổng lồ.
Khác với những cấu trúc kim loại ít biến đổi trong các bài thử nghiệm đâm đụng, mã nguồn phần mềm luôn thay đổi từng ngày. Ngành công nghiệp ô tô hiện vẫn chưa có một quy chuẩn chung hay thước đo cụ thể nào để đánh giá mức độ an toàn mạng của một chiếc xe. Đáng buồn thay, một phương tiện được chứng nhận an toàn tuyệt đối ngày hôm nay vẫn có thể dễ dàng trở thành nạn nhân của tin tặc vào ngày mai khi những lỗ hổng mới bị phát hiện.